Ak sa do notebooku s Windowsom 11 prihlasujete štvormiestnym PIN-om, predĺžte ho aspoň na šesť číslic. Ak útočník dostane do rúk notebook s AMD a zasiahne do čipu na jeho základnej doske, môže taký PIN Windows Hello uhádnuť v najhoršom prípade za 40 hodín.
Autori práce Hello Again opísali dve chyby, cez ktoré sa dá vrátiť späť uložený stav firmvérového TPM a s ním aj počítadlá neúspešných pokusov, ktoré majú hádanie PIN-u brzdiť. Na zamknutom a zašifrovanom notebooku HP OmniBook s procesorom AMD a certifikáciou Copilot+ takto uhádli PIN Windows Hello, na notebooku s Intelom a pamäťou flash Winbond zasa PIN, ktorý BitLocker pýta pred štartom Windowsu.
Žiadny z výrobcov, ktorým autori chyby nahlásili, sa podľa nich nezaviazal opraviť ich príčinu, takže predĺženie PIN-u je opatrenie, ktoré viete urobiť sami už teraz.
Ako v Nastaveniach zmeníte PIN na šesťmiestny
Windows Hello dnes pripustí číselný aj alfanumerický PIN už od štyroch znakov. Autori navrhujú, aby Microsoft predvolené minimum zvýšil na šesť číslic, a píšu, že sa zaviazal zvýšiť na toľko odporúčanú minimálnu dĺžku PIN-u. Ako si ho predĺžite sami, opisuje pomocník Microsoftu:
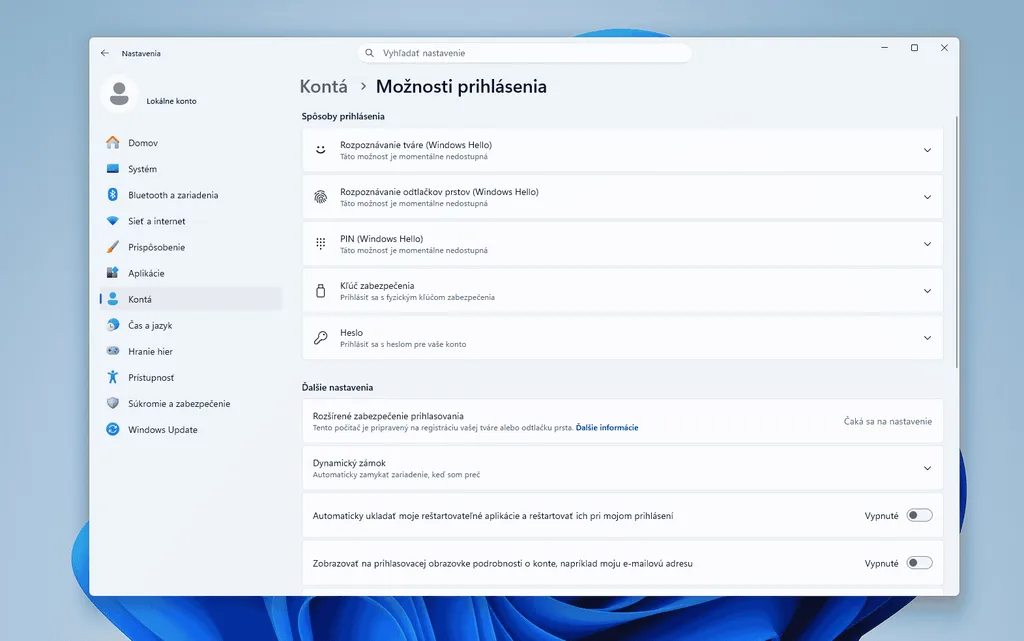
- V aplikácii Nastavenia otvorte Kontá > Možnosti prihlásenia > PIN kód (Windows Hello) a zvoľte Zmeniť PIN kód.
- Zadajte súčasný PIN a potom nový, aspoň šesťmiestny.
Meníte len PIN, ktorým sa prihlasujete do notebooku, nie heslo konta Microsoft, a na inom zariadení môžete mať iný. Ak si súčasný nepamätáte, zvoľte v tom istom nastavení „Nepamätám si PIN kód“. Keď sa potom podľa pokynov overíte kontom, vytvoríte nový PIN.
Útok vyžaduje zásah do čipu na základnej doske
Firmvérový TPM, ktorý používa väčšina moderných počítačov s procesormi x86, si trvalý stav vrátane stavu ochrany proti hádaniu ukladá do pamäte flash na základnej doske. Všetky opísané útoky predpokladajú fyzický prístup k zbernici medzi procesorom a touto pamäťou.
Pri notebooku s AMD autori čip pamäte flash odspájkovali a medzi neho a základnú dosku vložili vlastnú dosku. Prihlasovania cez sieť sa útok preto netýka. Uhádnutý PIN pritom sprístupní okrem notebooku aj kľúče viazané na zariadenie a firemné jednotné prihlásenie založené na Windows Hello.
Ochranu proti vráteniu uloženého stavu zverujú novšie platformy počítadlám RPMC priamo v čipe pamäte flash. Počítače s AMD, ktorých pamäť flash RPMC nemá, podľa autorov takú ochranu zrejme nemajú vôbec. Na dvoch stolných počítačoch s AMD stačilo nahrať späť starý obraz pamäte a počítadlá firmvérového TPM sa vynulovali. Také obyčajné nahratie starého obsahu odhalili testované radiče Intel aj radiče AMD s RPMC.
Zraniteľné sú však podľa autorov aj tak všetky systémy s RPMC a pamäťou flash Winbond, a kým AMD nevydá opravu firmvéru, mali by byť aj všetky s RPMC a čipom AMD. Na všetkých notebookoch s certifikáciou Copilot+ vyžaduje Microsoft koprocesor, ktorý sám navrhol a ktorý vie fungovať aj ako firmvérový TPM. Pri ňom autori iba očakávajú, že cesta cez chybu AMD funguje rovnako, a notebooky s procesormi ARM netestovali.
Akú pamäť flash počítač má a či používa RPMC, sa pri jeho výbere dá vopred zistiť len ťažko, pokiaľ to výrobca otvorene nedokumentuje.
Ako dlho útok trvá a o koľko pomôže dlhší PIN
Na notebooku s AMD skúšali autori približne 4,14 pokusu za minútu. V ukážke na videu zariadenie postupovalo od čísla 1000, takže k správnemu PIN-u 1235 mu stačilo 236 pokusov a 57 minút čistého času. Nie každý štvormiestny PIN padne rovnako rýchlo.
Útok PIN neobchádza, len zrýchľuje jeho hádanie, a preto rozhoduje, koľko má číslic. S PIN-om dlhším o dve číslice potrvá hádanie v najhoršom prípade 168 dní namiesto 40 hodín. Samotnú možnosť vrátiť stav tým neodstránite, výrazne však zúžite okno, v ktorom je útok prakticky použiteľný.
Čo hrozí BitLockeru s PIN-om pred štartom
Pri PIN-e, ktorý BitLocker pýta pred štartom Windowsu, útok skráti najhorší prípad z 19 rokov na 20 dní. Platí to pre predvolenú dĺžku šesť číslic, kratší PIN na testovaných systémoch nastaviť nešlo. Ak máte šesťmiestny, zvoľte aspoň osemmiestny, ako navrhujú autori, a najhorší prípad sa predĺži na 6 rokov.
Windows tu k limitu pokusov v TPM nepridáva žiadne vlastné obmedzenie, takže po vrátení stavu má útočník pri každom spustení celých 32 pokusov. Notebook s Intelom autori napadli cez chybu pamäte Winbond rýchlosťou približne 34,1 pokusu za minútu.
Ako ochrana TPM brzdí hádanie PIN-u
Ochrana TPM proti hádaniu má podľa dokumentácie Microsoftu predvolene limit pokusov, ktorý platí naprieč reštartmi, a jeden pokus vracia každých 10 minút. Zamykacia obrazovka Windowsu má navyše vlastné obmedzenie a po piatich pokusoch od spustenia žiada reštart. Pri predvolenej desaťminútovej obnove by hádanie štvormiestneho PIN-u bez útoku trvalo v najhoršom prípade 69 dní. Na notebookoch Acer Aspire a Framework Laptop autori pozorovali obnovu raz za dve hodiny a pri nej by to bolo 833 dní.
Čo na zistenia povedali Microsoft, AMD a Winbond
O chybách autori informovali Winbond, Macronix, GigaDevice, JEDEC, Intel, AMD aj Microsoft. AMD podľa nich hlásenie prijalo a postúpilo na interné posúdenie, no technické hodnotenie zatiaľ nedalo a opravu neprisľúbilo. Winbond odpovedal, že jeho inžinieri vec vyhodnocujú, možno aj s novou revíziou čipu, ku konkrétnej oprave ani termínu sa ale nezaviazal.
Microsoft podľa autorov prípad uzavrel ako stredne závažný a bez odmeny a jediné, čo ohlásil, je vyššia odporúčaná dĺžka PIN-u. Tá dopad útoku zmierňuje, príčinu zraniteľnosti neodstraňuje. Ďalšie písomné stanovisko k práci Microsoft odmietol dať.
Vlastné oznámenie chcel Microsoft vydať, keď vyjde jeho oprava, spolu so zverejnením práce 15. novembra. Autori spomínajú rozpracovanú opravu pre Windows Hello, ktorá vznikla ešte pred ich hlásením o BitLockeri. Toto hlásenie do nej nespadá a rieši ho iný tím Microsoftu.