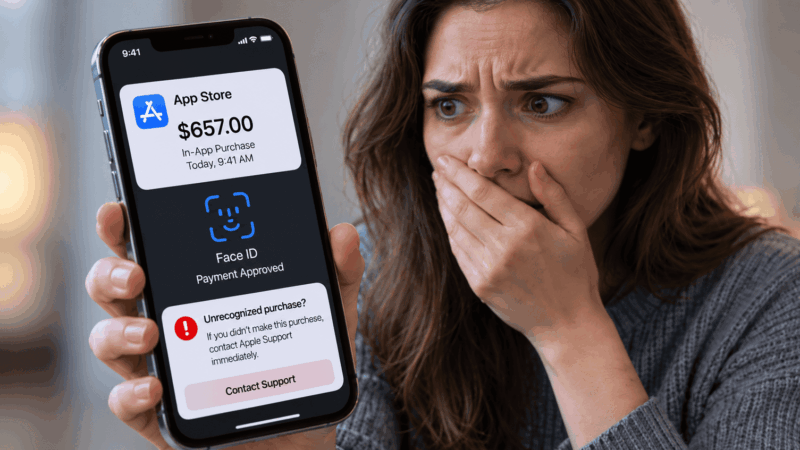

Na iPhone sa objaví spracovanie platby v App Store za 657 dolárov, pod sumou svieti Face ID a o pár sekúnd telefón oznámi, že účet Apple bol zamknutý. Vyzerá to nepríjemne presvedčivo. Dobrá správa je, že v skutočnosti sa nič nezaplatilo.
Bezpečnostná firma Malwarebytes analyzovala podvodnú stránku pripravenú špeciálne pre mobilné telefóny. Napodobňuje Apple Pay, Face ID, doklad o transakcii aj systémové výstrahy. Jej skutočným cieľom však nie je vykonať platbu ani ovládnuť iPhone. Má majiteľa vystrašiť natoľko, aby zavolal na číslo falošnej technickej podpory.
Ide teda o klasický podvod s technickou podporou v modernejšom kabáte. Namiesto hlášky o „zavírusovanom počítači“ dostane človek niečo, čo na obrazovke iPhonu vyzerá oveľa prirodzenejšie. A práve to mu dodáva dôveryhodnosť.
Face ID čaká 2,8 sekundy. Potom „platbu“ schváli samo
Falošné overenie cez Face ID nie je žiadne biometrické overenie. Text o kontrole totožnosti a príslušná ikona sú iba súčasťou webovej stránky. Stránka nevyvolá skutočný platobný proces Apple Pay a nežiada systém o overenie tváre.
Aj točiaci sa indikátor pri spracovaní platby je len kulisa. Malwarebytes pri analýze kódu zistil, že úvodná obrazovka zmizne po 2,8 sekundy bez ohľadu na to, čo používateľ urobí. Žiadne schvaľovanie platby na pozadí neprebieha.
Podobne je na tom následný „doklad“. V analyzovanej verzii boli suma 657 dolárov, identifikátor transakcie aj autorizačný kód zapísané priamo v kóde, takže ich dostával každý návštevník. Aktuálny dátum a čas si stránka naopak načítala zo zariadenia. Falošná transakcia tak pri každom otvorení vyzerala, akoby sa odohrala práve teraz.
Tieto konkrétne údaje však netreba brať ako univerzálny poznávací znak. Ďalšia verzia podvodu môže pokojne použiť inú sumu, číslo transakcie či vzhľad. Podstatné je, že webová stránka si celé platobné rozhranie nakreslila sama.
Efekt ešte zosilňuje hlasové varovanie. Telefón začne nahlas hovoriť o neoprávnenej platbe a vyzve majiteľa, aby kontaktoval podporu. Ani tento hlas neposiela Apple. Stránka používa funkciu prehliadača na prevod textu na reč a hlas, ktorý je dostupný priamo v zariadení. Výsledok preto môže znieť nezvyčajne „systémovo“.
Stránka vás môže otravovať, iPhone však nezamkne
Podvod sa snaží sťažiť aj odchod. Manipuluje s históriou prehliadača, reaguje na návrat späť a zobrazuje ďalšie výstrahy, podľa ktorých zatvorením stránky ohrozíte svoje platobné či bankové údaje.
To je nátlak, nie skutočný zámok. Web síce môže byť vytrvalý a skúšať používateľa presvedčiť, aby zostal, ale nepreberá kontrolu nad iPhonom ani prehliadačom. Kartu je možné zavrieť cez prepínač kariet. Ak prehliadač zobrazí otázku, či chcete stránku opustiť, stačí odchod potvrdiť.
Najdôležitejšia časť celej schémy je telefónne číslo. Objavuje sa na stránke opakovane a tlačidlá či falošné dialógy sa snažia používateľa dostať k jeho vytočeniu. Platba za 657 dolárov je v tomto prípade iba návnada.
Po spojení už môže nasledovať klasický scenár falošnej technickej podpory: útočník sa vydáva za pracovníka firmy, snaží sa získať prihlasovacie údaje, bezpečnostné kódy, peniaze alebo presvedčiť obeť, aby nainštalovala nástroj na vzdialený prístup.
Čo urobiť, keď takúto stránku uvidíte
- Nevolajte na číslo zobrazené na stránke. Rovnako nestláčajte tlačidlá typu Verify, Call alebo podobné výzvy.
- Zavrite kartu cez prepínač kariet v prehliadači. Ak sa zobrazí otázka, či chcete stránku opustiť, potvrďte odchod.
- Údajnú platbu overte nezávisle. Pri nákupe z App Store skontrolujte oficiálnu históriu nákupov vo svojom Apple účte, nie odkaz alebo telefónne číslo z výstrahy.
- Ak máte stále pochybnosti o pohybe peňazí, skontrolujte aj svoju banku alebo platobnú kartu.
- Apple kontaktujte iba cez jeho oficiálne kanály, ktoré si otvoríte sami.
Apple upozorňuje, že legitímna technická podpora od vás nebude žiadať heslo k Apple účtu, dvojfaktorový overovací kód, recovery key ani kód na odomknutie zariadenia. Pri skutočnom kontakte s podporou môže Apple namiesto toho požiadať o potvrdenie účtu systémovou notifikáciou alebo dočasným Support PIN-om.
Samotné zavolanie na podvodné číslo ešte automaticky neznamená, že je telefón kompromitovaný. Problém nastáva najmä vtedy, ak človek útočníkovi poskytne údaje, bezpečnostné kódy, odošle peniaze alebo podľa jeho pokynov nainštaluje aplikáciu na vzdialený prístup.
Ak ste niekomu vzdialený prístup už poskytli, odpojte zariadenie od internetu, odstráňte nainštalovaný nástroj na vzdialenú správu a z iného dôveryhodného zariadenia zmeňte heslo k Apple účtu aj k citlivým službám, ktorých údaje mohli uniknúť. Pri odoslaných peniazoch čo najskôr kontaktujte banku. Samostatne sme rozoberali aj to, kedy banka po podvode peniaze vráti a kedy nie.
Malwarebytes neuvádza, koľko ľudí túto konkrétnu stránku videlo na Slovensku ani akým spôsobom sa ku všetkým obetiam dostáva. Preto netreba z jedného analyzovaného exemplára robiť novú „epidémiu iPhonov“. Mechanizmus podvodu je však dobré poznať: webová stránka dokáže veľmi verne napodobniť systémové rozhranie, ale pekné logo, Face ID či zámok ešte z webu nerobia Apple.
Ak nečakaná bezpečnostná výstraha vyrobí paniku a zároveň vás tlačí k okamžitému telefonátu na číslo priamo z obrazovky, najbezpečnejšie je stránku zavrieť a situáciu overiť samostatne. V tomto prípade bola platba za 657 dolárov od začiatku iba kulisa.


