Spoofing je falšovanie odosielateľa e-mailu alebo čísla volajúceho, aby správa či hovor pôsobili ako od banky, polície alebo niekoho známeho. V e-maile je varovným znakom otáznik pri odosielateľovi: Gmail aj Outlook ním označia správu, pri ktorej nevedia overiť, kto ju naozaj poslal.
Pri telefonáte zas nie je dôkazom číslo na displeji. Ak volajúci chce vaše údaje, položte a zavolajte na oficiálne číslo, ktoré si nájdete sami. Odosielateľa e-mailu si overíte v Gmaile v počítači aj v Androide a v Outlooku pre Windows aj na webe.
| Situácia | Čo urobiť ako prvé | Sekcia |
|---|---|---|
| Podozrivý e-mail v Gmaile | Pozrite sa, či je pri mene odosielateľa otáznik, a rozbaľte podrobnosti šípkou nadol pod jeho menom. | Ako v Gmaile zistiť, kto správu naozaj poslal |
| Podozrivý e-mail v Outlooku | Hľadajte otáznik v obrázku odosielateľa a podčiarknutú značku „cez“. | Ako odosielateľa overiť v Outlooku |
| Vydieračský alebo iný e-mail z vašej vlastnej adresy | Správu nahláste ako spam. Pri vydieraní neodpovedajte a nič neplaťte. | Prišiel mi e-mail z mojej vlastnej adresy |
| Volá číslo banky alebo úradu a pýta si od vás údaje | Položte a zavolajte na oficiálne číslo, ktoré si nájdete sami. | Sfalšované číslo na displeji: čo urobiť počas hovoru |
| Ľudia vám volajú, že ste im volali | Povedzte im, že ste im nevolali a vaše číslo niekto zobrazil bez vášho vedomia. | Ľudia vám volajú, že ste im volali |
Prečo ani správna adresa odosielateľa nie je dôkaz
Adresa v poli Od je len údaj, ktorý vám ukáže poštový program. Servery si správu medzi sebou odovzdávajú v takzvanej obálke s ďalšou adresou odosielateľa, ktorá sa volá MAIL FROM, a túto obálku príjemca nikdy nevidí.
Microsoft uvádza ako klasický príklad spoofingu správu, ktorá má v poli Od adresu z domény banky, no v obálke celkom inú doménu. Pravidlá prenosu pošty pritom takú správu berú ako platnú.
Sfalšovať sa dá aj meno odosielateľa, ktoré sa k e-mailu pripojí. ESET v kontexte vydieračských e-mailoch dodáva, že technicky zdatnejší človek zmení adresu odosielateľa pomerne jednoducho a rýchlo.
Adresa, ktorú vidíte, sa teda môže líšiť od skutočnej a rozdiel odhalí hlavička správy. Ak doména v adrese tú pravú len pripomína, napríklad preklepom alebo inou koncovkou, naučte sa spoznať podvodnú doménu s preklepom.
Čo urobiť s podozrivým e-mailom hneď
Kým odosielateľa neoveríte, buďte opatrní s odpoveďou aj s prílohami. Ak správa žiada osobné alebo finančné údaje, Google radí neodpovedať na ňu a neklikať na žiadny odkaz v nej. Overte si ho inou cestou než cez samotnú správu, a to podľa toho, za koho sa vydáva:
- Ak sa správa tvári ako od priateľa, člena rodiny alebo kolegu, ozvite sa mu cez kontakt, ktorý s ním bežne používate. Keď kolega či šéf žiada platbu na nové číslo účtu, zistite, ako overiť zmenené číslo účtu na faktúre.
- Ak sa vydáva za banku, daňový úrad či políciu, kontaktujte inštitúciu priamo. Pri banke si pozrite aj, ako vyzerajú podvodné e-maily z banky.
Gmail vás o heslo ani iné osobné údaje cez správu nikdy nepožiada. Podozrivú správu v ňom nahlásite nasledovne: v počítači ju otvorte, vedľa tlačidla Odpovedať kliknite na tlačidlo Viac a vyberte položku Nahlásiť phishing, v anglickom rozhraní Report phishing.
V Outlook.com je nahlásenie nad tablou na čítanie, v anglickom rozhraní Report > Report phishing. Odosielateľa tým nahlásite, no nezablokujete. Ak od neho nechcete ďalšie správy, pridajte ho do zoznamu blokovaných odosielateľov.
Ako v Gmaile zistiť, kto správu naozaj poslal
V Gmaile skontrolujte otáznik vedľa mena odosielateľa a podrobnosti, ktoré rozbalíte šípkou nadol pod jeho menom. Otáznik znamená, že správa nie je overená a Gmail nevie, či ju naozaj poslal ten, kto je v nej uvedený ako odosielateľ.
Neoverená správa však ešte nemusí byť spam. Overenie niekedy zlyhá aj skutočným organizáciám, ktoré rozosielajú poštu veľkým skupinám, napríklad cez distribučné zoznamy. V počítači podrobnosti o odosielateľovi otvoríte takto:
- Otvorte správu a kliknite na šípku nadol pod menom odosielateľa.
- V podrobnostiach nájdite hlavičku „odoslané z“ s názvom domény, v anglickom rozhraní Mailed by, a hlavičku „podpísané od“ s doménou, ktorá správu poslala (Signed by). Overená správa má obe.
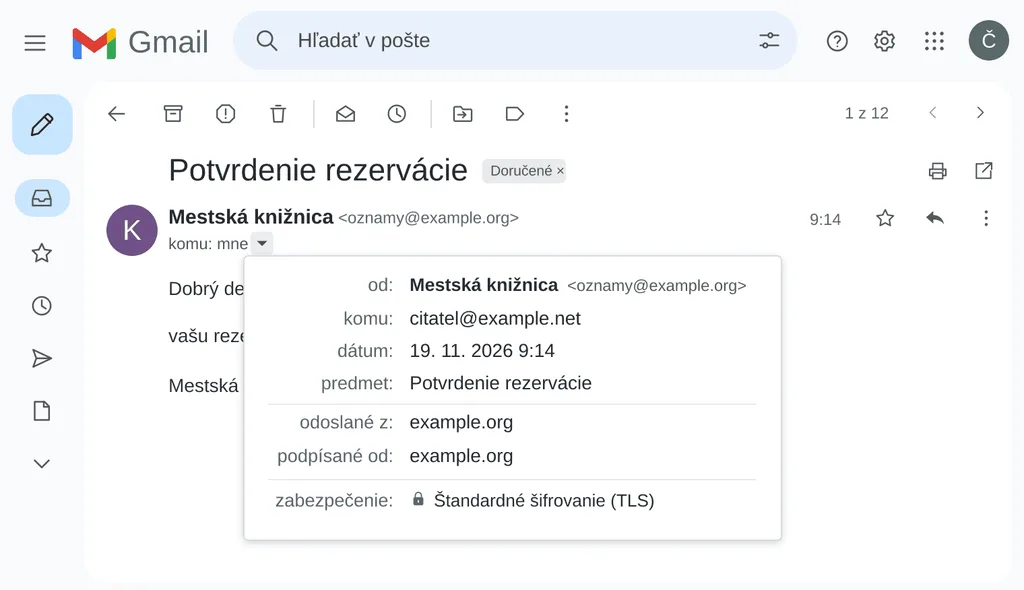
Všimnite si aj text „cez“ s názvom webu vedľa mena odosielateľa, v anglickom rozhraní via. Gmail ho ukáže, keď sa doména, z ktorej správa odišla, nezhoduje s doménou v adrese odosielateľa. Neznámy program, cez ktorý správa prišla, môže znamenať spam.
Celá hlavička cez Zobraziť originál
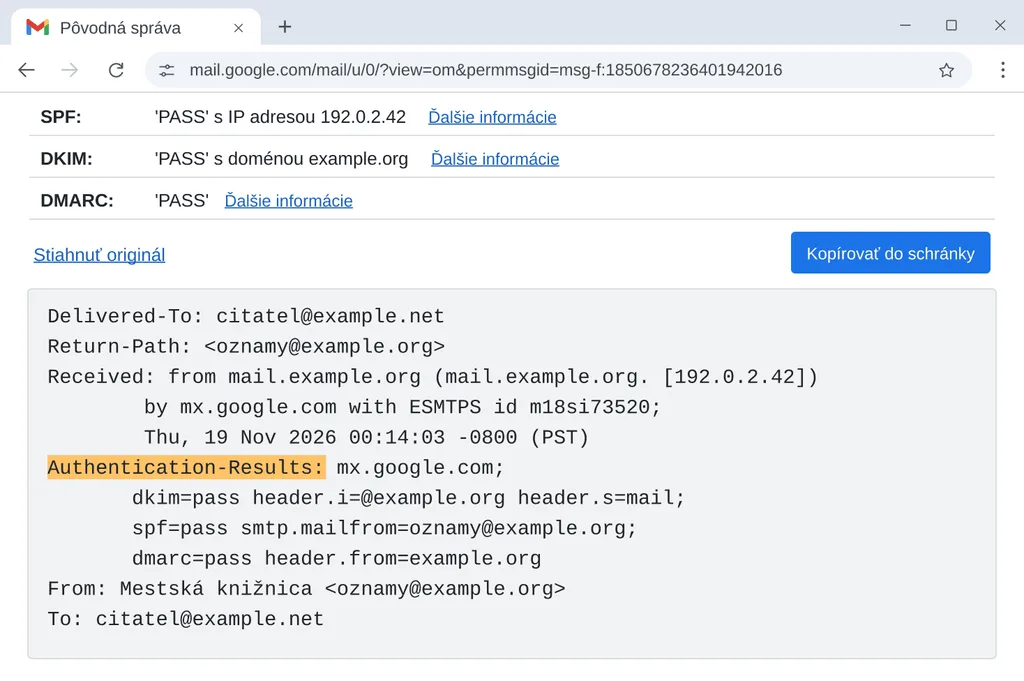
Celú hlavičku, z ktorej zistíte, odkiaľ správa pochádza, otvoríte v Gmaile v prehliadači v počítači. Je v nej aj výsledok dvoch kontrol odosielateľa, SPF a DKIM.
SPF je záznam, ktorým doména určuje, ktoré servery smú posielať poštu v jej mene. DKIM je elektronický podpis, ktorým odosielateľ správu podpíše a príjemca ho overí verejným kľúčom. Výsledok oboch kontrol rozoberá časť o SPF, DKIM a DMARC nižšie. Postupujte nasledovne:
- Otvorte správu a vedľa tlačidla Odpovedať kliknite na tlačidlo Viac.
- Vyberte položku Zobraziť originál, v anglickom rozhraní Show original. Celá hlavička sa otvorí v novom okne a tlačidlom Kopírovať do schránky (Copy to clipboard) si ju môžete skopírovať.
- V hlavičke vyhľadajte pole Authentication-Results. Ak správa prešla overením SPF alebo DKIM, stojí v ňom
spf=passalebodkim=pass.
Overenie v mobile
V aplikácii Gmail v Androide nájdete overenie v podrobnostiach správy. Postupujte takto:
- Otvorte správu a klepnite na položku Zobraziť podrobnosti, v anglickom rozhraní View details.
- Potom klepnite na položku Zobraziť podrobnosti o zabezpečení (View security details). Overená správa ukáže hlavičky „odoslané z“ a „podpísané od“.
V iPhone a iPade overenie v Gmaile neskontrolujete. Ak vám podozrivý e-mail prišiel do iPhonu, otvorte ho v Gmaile v počítači a skontrolujte ho postupom vyššie.
Ako odosielateľa overiť v Outlooku
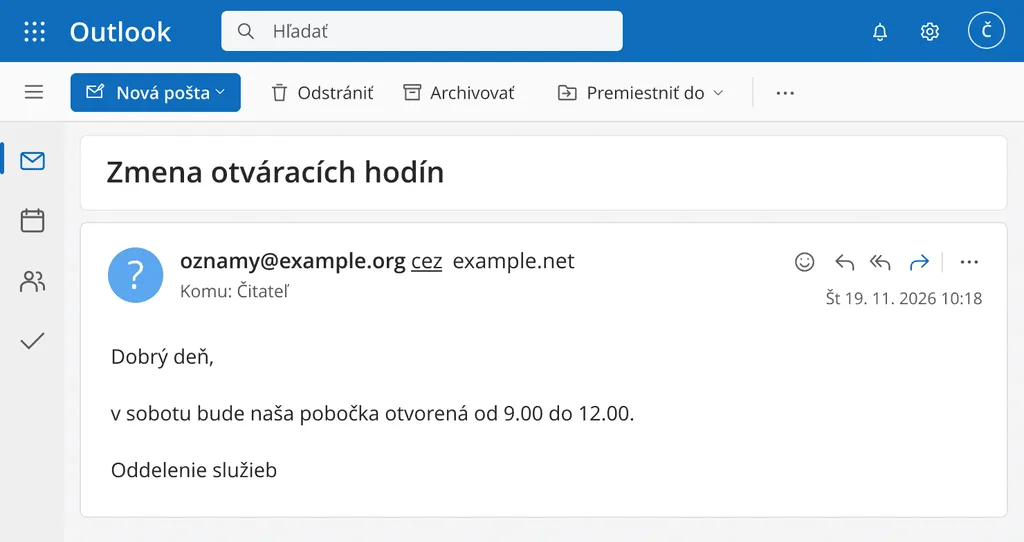
V Outlooku hľadajte dva varovné znaky: otáznik v obrázku odosielateľa a podčiarknutú značku „cez“, v anglickom rozhraní via. Hlavičku správy však otvoríte inak v novom a inak v klasickom Outlooku pre Windows.
Podľa Microsoftu spoznáte nový Outlook po tlačidle nastavení s ikonou ozubeného kolieska v pravom hornom rohu, v anglickom rozhraní Settings. Klasickému Outlooku toto tlačidlo chýba.
Otáznik znamená, že Outlook nevedel overiť, kto správu poslal. Pri známom odosielateľovi, pri ktorom ste ho predtým nevídali, je to podľa Microsoftu možný znak, že sa zaňho niekto vydáva. Nie každá neoverená správa je škodlivá, opatrní buďte najmä pri neznámych odosielateľoch.
Keď Outlook zistí, že sa skutočná adresa odosielateľa líši od adresy v riadku Od, ukáže skutočného odosielateľa s podčiarknutou značkou „cez“. Ani taká správa nemusí byť podozrivá. Ak ju však nepoznáte, správajte sa k nej opatrne.
Hlavička správy v novom Outlooku a na webe
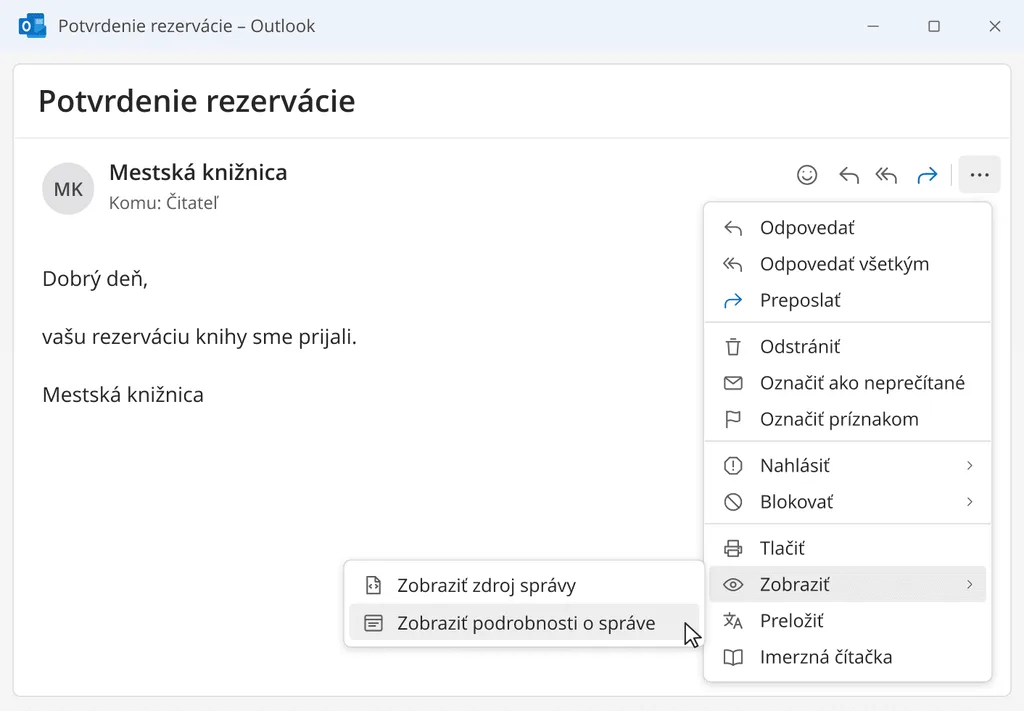
V novom Outlooku pre Windows, v Outlooku na webe aj v Outlook.com otvoríte hlavičku cez tlačidlo nad správou. Postupujte nasledovne:
- Otvorte správu a v hornej časti jej okna vyberte tlačidlo Ďalšie akcie, v anglickom rozhraní More actions.
- V ponuke otvorte zobrazenie a v ňom podrobnosti správy, v anglickom rozhraní View > View message details.
Hlavička ukáže, či je skutočná adresa odosielateľa iná, než akú vidíte. Adresa z obálky sa podľa Microsoftu zvyčajne zapisuje do poľa Return-Path, takže ju porovnajte s adresou v poli Od. Vyhľadajte v nej aj pole Authentication-Results s výsledkom overenia SPF a DKIM.
Hlavička v klasickom Outlooku
V klasickom Outlooku pre Windows je hlavička vo vlastnostiach správy, ktorú si najprv otvoríte v samostatnom okne:
- Dvakrát kliknite na správu, aby sa otvorila v samostatnom okne.
- V okne správy otvorte jej vlastnosti, v anglickom rozhraní File > Properties.
- Hlavičku nájdete v poli Internetové hlavičky, v anglickom rozhraní Internet headers.
Čo znamenajú SPF, DKIM a DMARC vo výsledku overenia
Výsledok spf=pass alebo dkim=pass v poli Authentication-Results znamená len to, že správa prešla overením SPF alebo DKIM. Podľa Googlu však svoju poštu vedia overiť aj šíritelia spamu. Každá z troch kontrol navyše stráži niečo iné:
- SPF overuje len doménu v obálke správy. Doménu v poli Od, ktorú vidíte, neberie do úvahy.
- Doména, ktorou DKIM správu podpíše, sa nemusí zhodovať s doménou v poli Od.
- DMARC pomocou SPF a DKIM kontroluje, či sa doména v obálke zhoduje s doménou v poli Od.
Výsledok pass pri SPF alebo DKIM sa tak môže týkať inej domény, než akú vidíte v poli Od. Microsoft navyše uvádza, že jeho ďalšie ochranné technológie môžu za sfalšovanú označiť aj správu, ktorá overením prešla, a za legitímnu takú, ktorá ním neprešla.
Ktorej domény sa výsledok týka, stojí priamo v poli Authentication-Results. Za výsledkom SPF je údaj smtp.mailfrom s doménou z obálky, za výsledkom DKIM údaj header.d s doménou podpisu a za výsledkom DMARC údaj header.from s doménou z poľa Od. Porovnajte ich. Hodnota dmarc=pass znamená, že správa kontrolou DMARC prešla, dmarc=fail, že ňou neprešla.
Neúspešné overenie zas ešte neznamená podvod. Pri preposlanej správe SPF neprejde, lebo server, ktorý ju preposlal, nesmie posielať poštu za pôvodnú doménu. Microsoft to označuje za falošný poplach. Ak si nie ste istí, overte si odosielateľa inou cestou, priamo u človeka alebo inštitúcie.
Prišiel mi e-mail z mojej vlastnej adresy
Ako odosielateľa môže podvodník do e-mailu vložiť aj vašu vlastnú adresu, prípadne ju nastaviť ako adresu, na ktorú chodia odpovede. Gmail tomu zabrániť nemôže, lebo takéto správy vznikajú mimo neho.
Ak také správy dostávate, nahláste ich ako spam. Stopu pokusu nájdete aj v priečinku Spam. Ak v ňom Gmail pri správe namiesto vašej adresy ukazuje text „ja“, v anglickom rozhraní Me, niekto sa pokúsil vložiť vašu adresu do poľa Od.
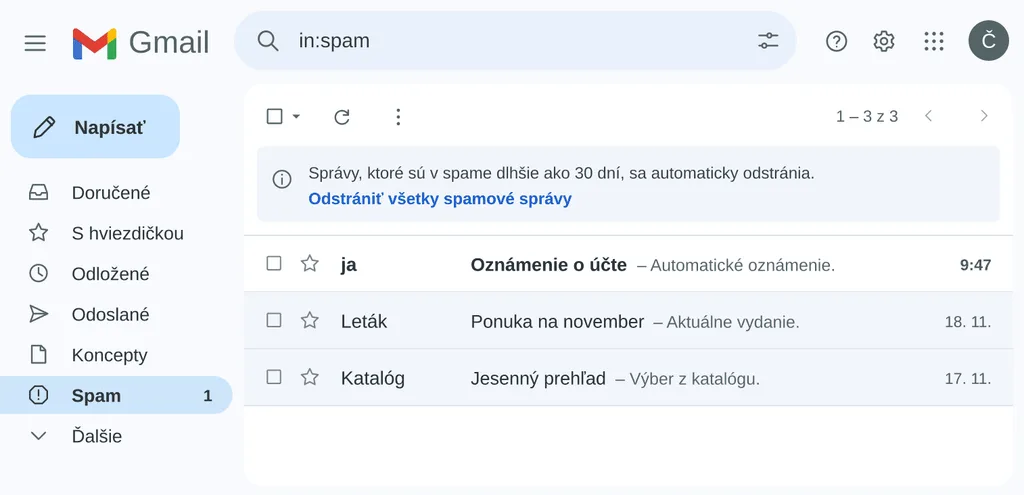
Odosielatelia spamu tým podľa Googlu dúfajú, že správa zdanlivo z vašej adresy nedostane označenie spam. Niektorí si navyše zoznamy adries na spoofing vytvárajú softvérom náhodne.
Na správy akoby z vlastnej adresy stavajú aj vydierači, ktorí podľa ESET-u zneužívajú nevedomosť obete. V kampani, pred ktorou firma varovala v správe o údajných nahrávkach Slovákov, útočník žiadne kompromitujúce video v skutočnosti nemal. To je úplne klasický prípad pri podobných podvodných kampaniach. Postup je vtedy nasledovný:
- Na správu neodpovedajte, nesťahujte jej prílohy a neklikajte na odkazy v nej.
- Útočníkom neposielajte peniaze a nijaké výpalné neplaťte.
- Ak útočník v správe uvádza vaše skutočné heslo, zmeňte ho a na danej službe si zapnite dvojfaktorovú autentifikáciu.
Útočníci totiž podľa ESET-u prihlasovacie údaje vo viacerých prípadoch naozaj vyskúšajú a ovládnutý účet použijú na šírenie ďalších správ. Ak heslo v správe sedí, zistite aj, čo robiť, keď vaše heslo uniklo.
Známi tvrdia, že ste im poslali spam
Ak vám chodia oznámenia o vrátení správ, ktoré ste neposlali, alebo odpovede na e-maily, ktoré ste nenapísali, váš účet Gmail mohol byť podľa Googlu sfalšovaný: niekto mohol použiť vašu adresu ako adresu odosielateľa.
Ak rodina alebo priatelia tvrdia, že ste im poslali spam, problém je najlepšie Gmailu nahlásiť. Ak máte podozrenie, že sa k účtu dostal niekto cudzí, Google radí heslo ihneď obnoviť a v nastaveniach Gmailu skontrolovať, či pošta neodchádza preposielaním na neznámy účet a či k účtu nemajú prístup neznámi ľudia.
Sfalšované číslo na displeji: čo urobiť počas hovoru
Číslo na displeji nie je dôkaz o tom, kto volá. Hovor útočníka môže podľa SK-CERT vyzerať, akoby prichádzal z čísla banky alebo polície, hoci z neho v skutočnosti nepochádza.
Ak od vás volajúci chce údaje, SK-CERT v upozornení na kampaň podvodných telefonátov radí rozlúčiť sa a položiť. Potom zavolajte sami na oficiálne číslo firmy alebo inštitúcie, ktoré zistíte napríklad na jej webe. Číslu, ktoré vám na overenie nadiktuje volajúci, bez overenia neverte.
Podľa toho istého upozornenia by si banka, polícia, štátny úrad ani súkromná firma nemali cez telefón, e-mail či SMS pýtať číslo karty, overovacie kódy z SMS ani prihlasovacie údaje do internet bankingu. Ak sa vás na ne pýtal niekto v mene banky, prečítajte si, čo robiť, keď volá falošná banka.
Keď volá neznáme číslo, nepredstavujte sa pri zdvihnutí menom. Ak volajúci tvrdí, že zastupuje inštitúciu, opýtajte sa ho, či vie, kto ste: okrem mena napríklad aj to, kde bývate, alebo číslo vášho účtu, ak volá z banky. Keď odpovedať nevie, hovor zrušte. Ak tieto pravidlá chcete naučiť aj rodičov či starých rodičov, pozrite sa, ako ochrániť starých rodičov pred podvodnými telefonátmi.
Pre predstavu, podľa tlačovej správy O2 Slovakia o podvodoch cez telefón zablokovalo O2 spolu s iným operátorom za 90 dní pred 2. septembrom 2025 viac ako 6 miliónov podvodných volaní zo zahraničia. Technologický riaditeľ O2 však hovorí, že operátor korektný hovor od podvodného rozlíši len ťažko, lebo obsah hovorov ani SMS nepozná. Pravidlo položiť a zavolať sami preto platí ďalej.
Európske orgány dohľadu nad finančným trhom upozorňujú, že sa podvodná správa, ktorá sa tvári ako od banky, môže zaradiť aj do skutočného vlákna konverzácie s bankou. Pôvod správ, hovorov aj e-mailov si podľa nich overujte, aj keď vyzerajú oficiálne.
Americká Federálna obchodná komisia (FTC) zase upozorňuje, že blokovanie zastaví podvodníkov s falošným číslom na displeji len niekedy. Ak zdvihnete nezákonný automatický hovor, FTC radí zložiť, nevolať späť a nestláčať žiadne číslo, lebo to môže viesť k ďalším takým hovorom.
Ľudia vám volajú, že ste im volali
Ak sa vám ozývajú ľudia, ktorým ste nevolali, mohol vaše číslo pri svojich hovoroch zobraziť podvodník. Nemecký regulátor Bundesnetzagentur na stránke o manipulácii s telefónnymi číslami vysvetľuje, že podvodník na to vaše číslo nemusí nijako získať, kúpiť ani dať aktivovať.
Zneužiť sa podľa neho dajú aj skutočné čísla vrátane zahraničných, hoci ich majiteľ s hovormi nemá nič spoločné. Spätný hovor na také číslo potom dostane jeho skutočný majiteľ. Rovnako to opisuje aj český operátor Vodafone.
Podľa toho, koľko hovorov podvodník s cudzím číslom urobí, môžu spätné hovory majiteľa čísla výrazne obťažovať. Vypnutie zneužitého čísla podvodné hovory podľa nemeckého regulátora nezastaví, lebo v skutočnosti idú z iného pripojenia.
Ľuďom, ktorí vám takto volajú späť, povedzte, že ste im nevolali a vaše číslo niekto zobrazil bez vášho vedomia.
Kam spoofing nahlásiť a čo robiť, keď ste už údaje zadali
Sfalšovaný e-mail nahlásite ako phishing priamo v Gmaile alebo v Outlook.com, v Gmaile aj ako spam. Telefonát, pri ktorom sa niekto vydával za pracovníka banky, polície alebo úradu a pýtal si od vás osobné údaje, nahláste Národnému centru kybernetickej bezpečnosti SK-CERT.
Urobíte to na stránke Nahlásiť incident na webe SK-CERT, kde verejnosť volí možnosť Nahlásenie incidentu. Kto formulár použiť nemôže, môže incident v krajnom prípade poslať e-mailom na adresu incident@nbu.gov.sk. V hlásení opíšte, ako rozhovor prebiehal, a pridajte čísla aj e-mailové adresy, ktoré vám počas hovoru nadiktoval volajúci.
Ak ste podvodníkovi už zadali údaje alebo poslali peniaze, európske orgány dohľadu nad finančným trhom radia okamžite informovať banku cez jej oficiálne kontakty a požiadať o zmrazenie účtu alebo storno transakcií. Zmeňte aj heslá vo všetkých zariadeniach, aplikáciách a na weboch a prípad nahláste polícii. Ďalší postup podľa toho, čo sa stalo, nájdete v návode, kam nahlásiť podvod na Slovensku.