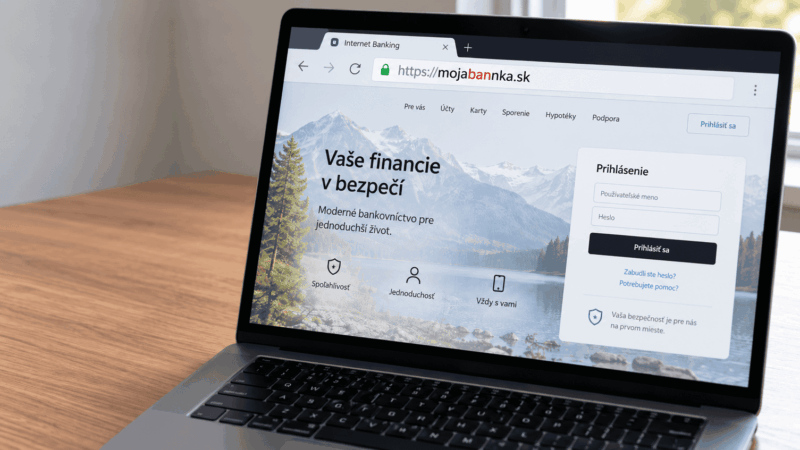

Stačí prehodiť dve písmená, jedno vynechať alebo kliknúť na adresu, ktorá na prvý pohľad vyzerá správne. Namiesto stránky banky, obchodu či známej služby sa však môžete ocitnúť na úplne cudzej doméne. Tento trik sa nazýva typosquatting alebo preklepová doména.
Samotné otvorenie takejto stránky ešte automaticky neznamená, že máte v zariadení malvér. Preklepová doména môže zobrazovať reklamu, presmerovať vás inde, napodobniť prihlasovaciu stránku, skúsiť od vás vylákať platobné údaje alebo ponúknuť škodlivý súbor. Práve v tom je problém: podľa vzhľadu webu už často nespoznáte, že ste na nesprávnom mieste.
Najdôležitejšia obrana preto nie je hľadať zlú grafiku či gramatické chyby. Treba skontrolovať samotnú internetovú adresu a vedieť, ktorá jej časť je skutočná doména.
Čo je typosquatting a ako funguje
Pri typosquattingu si niekto zaregistruje doménu, ktorá sa zámerne podobá na inú známu adresu. Môže v nej chýbať písmeno, znaky môžu byť prehodené, pribudne pomlčka alebo dôveryhodne znejúce slovo. Cieľom je zachytiť človeka, ktorý sa pri písaní pomýli alebo si rozdiel nevšimne v odkaze.
Podľa ESET Bezpečne na nete sa takéto domény používajú okrem iného na phishing, šírenie malvéru, presmerovanie návštevnosti a rôzne formy podvodov. Nemusia pritom iba pasívne čakať na človeka, ktorý sa pomýli pri písaní. Odkazy na podobné domény sa môžu šíriť cez e-mail, SMS, QR kódy alebo reklamu.
Typosquatting zároveň nie je synonymom phishingu. Typosquatting opisuje predovšetkým klamlivú podobnosť názvu, zatiaľ čo phishing je spôsob, ako z obete vylákať údaje alebo inú akciu. Preklepová doména môže byť nástrojom phishingového útoku, no nemusí ním byť vždy.
Najdôležitejšie pravidlo: zistite, komu doména naozaj patrí
Útočník môže pred svoju doménu napísať prakticky čokoľvek. Adresa preto môže obsahovať názov vašej banky, Microsoftu či inej služby a stále s ňou nemusí mať nič spoločné.
Predstavte si ilustračnú adresu moja-banka.sk.overenie-example.invalid. Reťazec moja-banka.sk síce vidíte na začiatku, ale nie je to doména banky. Patrí iba medzi subdomény adresy, ktorú ovláda držiteľ overenie-example.invalid.
Pri bežnej slovenskej doméne s koncovkou .sk býva registrabilnou doménou názov bezprostredne pred .sk, napríklad windowsak.sk. Toto pravidlo však nemožno mechanicky preniesť na celý internet. Existujú verejné prípony pozostávajúce z viacerých častí, napríklad co.uk, takže pri adrese shop.example.co.uk je registrabilnou doménou example.co.uk.
Pre bežného človeka z toho vyplýva jednoduchšia rada: pri citlivom prihlasovaní nehádate, ktorá časť URL asi patrí firme. Porovnajte ju s adresou, o ktorej viete, že je správna — ideálne uloženou v záložkách alebo otvorenou z oficiálnej aplikácie.
Ako môže preklepová doména vyzerať
Neexistuje iba jeden druh typosquattingu. Útočníci kombinujú klasické preklepy s vizuálne podobnými znakmi a adresami, ktoré vyzerajú ako legitímne prihlasovacie či bezpečnostné stránky.
| Trik | Čo sa zmení | Na čo si dať pozor |
|---|---|---|
| Vynechané alebo pridané písmeno | Jeden znak chýba alebo je navyše | Dlhé názvy, ktoré oko prečíta ako celok |
| Prehodené písmená | Dva susedné znaky zmenia poradie | Typické rýchle preklepy pri písaní |
| Podobný znak | Nula namiesto „o“, jednotka namiesto „l“ a podobne | Malé písmo a mobilné displeje |
| Iná koncovka | Názov zostane podobný, zmení sa TLD | .com, .sk, .co a ďalšie koncovky nie sú zameniteľné |
| Pridané slovo | K značke pribudne napríklad „login“, „secure“ či „support“ | Názov značky v doméne nedokazuje vlastníctvo |
| Chýbajúca bodka | Zo subdomény vznikne iný názov domény | portal.example.com a portalexample.com nie sú to isté |
| Homografický útok | Latinské písmeno nahradí podobný znak z inej abecedy | Adresa môže na pohľad vyzerať prakticky rovnako |
Punycode s „xn--“ nie je automaticky podvod
Pri homografických útokoch sa často spomína Punycode. Internet totiž umožňuje domény s národnými a ďalšími znakmi mimo základnej latinky. Aby ich dokázal spracovať systém DNS, používajú ASCII zápis, ktorého časť môže začínať predponou xn--.
Dôležitý detail: samotné xn-- nie je dôkaz škodlivej domény. Punycode je legitímna technická súčasť medzinárodných domén. Problém vzniká vtedy, keď niekto použije podobne vyzerajúce znaky na napodobnenie inej značky.
Moderné prehliadače používajú vlastné pravidlá proti takýmto zámenám. Podozrivé medzinárodné domény môžu namiesto pekne vyzerajúceho názvu zobraziť práve Punycode alebo na podobnú adresu upozorniť. Ochrana však nie je dôvod prestať adresy kontrolovať.
HTTPS neznamená, že patríte na správnu stránku
Ďalší častý omyl je spoliehanie sa na HTTPS alebo ikonu zabezpečeného spojenia. HTTPS znamená predovšetkým to, že komunikácia medzi prehliadačom a serverom je šifrovaná a certifikát zodpovedá navštívenej doméne.
Nehovorí však, že doména patrí firme, za ktorú sa stránka vydáva. Aj podvodník môže mať na vlastnej doméne platný TLS certifikát. Ak teda bezpečne zašifrovaným spojením odošlete heslo priamo serveru útočníka, šifrovanie vás pred týmto podvodom nezachráni.
Na mobile sa podvodná adresa kontroluje ťažšie
Telefón pridáva niekoľko nevýhod naraz. Na dotykovej klávesnici sa ľahšie preklepnete, adresný riadok má menej miesta a prehliadač môže dlhú URL skrátiť alebo jej časť skryť. Navyše nemáte klasické prejdenie kurzorom myši nad odkazom, ktorým si na počítači zobrazíte cieľ ešte pred kliknutím.
Pri odkaze z SMS, chatu alebo QR kódu preto pred prihlásením či platbou klepnite do adresného riadka a adresu si zobrazte celú. Ak ide o banku, e-mail alebo inú citlivú službu, bezpečnejšie je podozrivý odkaz zavrieť a službu otvoriť zo svojej záložky alebo oficiálnej aplikácie.
Päťsekundová kontrola URL pred zadaním hesla
- Zastavte sa pred prihlásením alebo platbou. Vzhľad stránky nie je dôkazom jej pravosti.
- Zobrazte celú adresu. Na telefóne klepnite do adresného riadka, na počítači si cieľ odkazu môžete pred kliknutím skontrolovať kurzorom.
- Nájdite registrabilnú doménu. Názov známej služby na začiatku dlhej adresy môže byť iba subdoména.
- Porovnajte ju s adresou, ktorú poznáte. Pri banke alebo inom dôležitom účte použite uloženú záložku či oficiálnu aplikáciu.
- Pri pochybnosti nič nezadávajte. Kartu zatvorte a stránku otvorte známou bezpečnou cestou.
Záložky, správca hesiel a passkeys znižujú riziko
Na najdôležitejšie stránky je praktickejšie používať uložené záložky než zakaždým ručne písať adresu. Pri bankovníctve a ďalších citlivých službách je vhodná aj oficiálna aplikácia.
Ďalšou bezpečnostnou brzdou je správca hesiel. Uložené prihlasovacie údaje viaže na konkrétnu doménu, takže na cudzej doméne ich bežne automaticky neponúkne. Ak stránka vyzerá presne ako obvykle, ale správca hesiel zrazu mlčí, je to dôvod adresu ešte raz skontrolovať.
Ešte silnejšiu ochranu pri podporovaných službách ponúkajú passkeys. Sú kryptograficky viazané na službu a patria medzi metódy navrhnuté tak, aby odolávali phishingu. Falošná doména preto nemôže jednoducho dostať rovnaký prihlasovací údaj, aký používate na legitímnom webe.
Pomáhajú aj ochranné mechanizmy prehliadača a operačného systému. Microsoft Edge napríklad obsahuje funkciu Website typo protection, ktorá dokáže upozorniť na niektoré pravdepodobne preklepnuté adresy. Žiadny zoznam škodlivých domén však nebude úplný, najmä pri úplne nových stránkach.
Vyhľadávač môže pri preklepe pomôcť opraviť názov, ale ani výsledok vyhľadávania nepovažujte automaticky za dôveryhodný. Podvodné stránky sa môžu objavovať aj v reklamách. Pre stránky, ktoré používate pravidelne, je vlastná overená záložka bezpečnejšia skratka.
Čo robiť, ak ste už na podozrivú doménu klikli
Rozhoduje, čo sa na stránke stalo. Ak ste ju iba otvorili, nič ste nezadali, nestiahli ani nespustili, kartu zatvorte a pokračujte cez správnu adresu. Prehliadač aj operačný systém majte aktualizované.
Ak ste zadali heslo, prejdite na skutočnú stránku služby a okamžite ho zmeňte. Zmeňte ho aj všade, kde ste použili rovnaké heslo, skontrolujte prihlásené zariadenia alebo relácie a zapnite viacfaktorové overenie. Ak služba podporuje passkey, je vhodné zvážiť aj ten.
Ak ste zadali údaje platobnej karty alebo internetového bankovníctva, kontaktujte banku bez zbytočného odkladu a skontrolujte transakcie. Samostatne sme rozobrali aj to, kedy môže banka vrátiť peniaze po podvode a od čoho závisí náhrada.
Ak stránka stiahla súbor a vy ste ho spustili, k situácii pristupujte ako k možnej nákaze. Kým zariadenie nepreveríte, nepoužívajte ho na citlivé prihlasovanie, aktualizujte bezpečnostný softvér a spustite kontrolu. Pri podozrivom správaní zariadenia alebo pracovnom počítači je vhodné obrátiť sa na IT podporu.
Ak máte vlastný web, nestačí registrovať všetky možné preklepy
Majiteľ značky rieši typosquatting z opačnej strany. Preventívna registrácia najzjavnejších preklepov a dôležitých alternatívnych koncoviek môže dávať zmysel, najmä pri známejšej značke. Ako upozorňuje aj Websupport, takéto domény je vhodné presmerovať na hlavnú stránku.
Registrovať každý teoreticky možný variant však prakticky nejde. Počet kombinácií rýchlo rastie a útočník môže použiť inú koncovku, pridať slovo alebo siahnuť po vizuálne podobných znakoch. Pri hodnotnejšej značke preto patrí k obrane aj sledovanie podobných nových domén a certifikátov.
Pri firemnom e-maile má význam SPF, DKIM a DMARC. Tie pomáhajú obmedziť falšovanie správ odosielaných priamo v mene vašej vlastnej domény, nezabránia však niekomu zaregistrovať inú, podobne vyzerajúcu doménu. Lookalike domény preto treba riešiť osobitne.
Google Search Console môže ukázať, s akými preklepmi ľudia hľadajú vašu značku vo Vyhľadávaní Google. Nie je to však nástroj na zisťovanie ľudí, ktorí adresu preklepli priamo v paneli prehliadača a skončili na cudzej doméne.
Preklepová doména nie je automaticky nezákonná
Ani podobnosť dvoch domén sama osebe ešte neznamená, že jej držiteľ pácha trestný čin alebo že doménu možno automaticky zrušiť. Môže existovať legitímny dôvod, prečo majú dve adresy podobný názov.
Situácia sa mení, ak doména zasahuje do chráneného označenia, zámerne vytvára pravdepodobnosť zámeny alebo je registrovaná a používaná v zlej viere. Pri slovenských doménach .sk existuje mechanizmus alternatívneho riešenia doménových sporov. Pri viacerých generických doménach sa podobné spory môžu riešiť podľa pravidiel UDRP.
Pre používateľa z toho zostáva jednoduché pravidlo: nedôverujte stránke preto, že vyzerá správne. Najprv musí sedieť jej adresa. Logo, kvalitná slovenčina aj HTTPS sa dajú napodobniť. Doména je detail, ktorý rozhoduje o tom, s akým serverom v skutočnosti komunikujete.