
Ak niekto sledoval vo štvrtok oficiálny účet Microsoftu na sieti X, mohol nadobudnúť dojem, že sa v Redmonde stalo niečo nečakané. Clippy sa vracia. Stačí maličkosť: 500 000 lajkov.
Bol v tom iba jeden problém. Microsoft nič také nesľúbil.
Oficiálny účet firmy s viac než 13 miliónmi sledovateľov ovládli útočníci a použili ho na propagáciu kryptomenového tokenu s motívom legendárnej kancelárskej spinky. Microsoft následne pre Windows Latest aj SecurityWeek potvrdil, že do účtu niekto získal neoprávnený prístup.
A najlepšia – respektíve najhoršia – časť príbehu prišla až potom. Keď podozrivé príspevky zmizli, na účte Microsoftu sa objavilo upokojujúce ospravedlnenie. Vyzeralo ako snaha firmy upratať vlastný neporiadok.
Lenže ani ospravedlnenie nenapísal Microsoft.
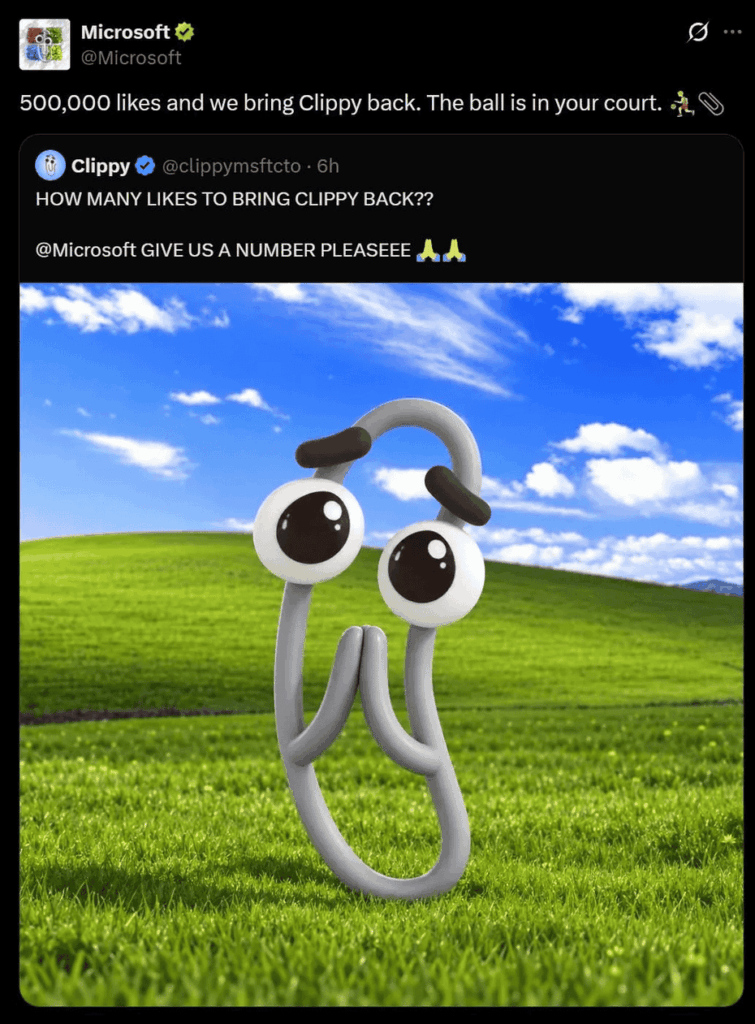
„500 000 lajkov a Clippyho vrátime“
Incident sa odohral 1. októbra 2026. Unesený účet Microsoftu začal sledovať profil vystupujúci ako Clippy a zdieľal jeho príspevok s obrázkom starej kancelárskej spinky pred legendárnou tapetou Bliss z Windows XP.
Otázka znela približne tak, koľko lajkov treba na návrat Clippyho. Odpoveď z oficiálneho účtu Microsoftu bola lákavá: 500 000 lajkov a Clippy sa vráti.
Kto vyrastal s Office v deväťdesiatych rokoch, dostal nostalgickú návnadu ako na objednávku. Účet zároveň podľa SecurityWeek zmenil profilovú fotografiu Microsoftu na Clippyho. Profil @clippymsftcto, ktorý sa za asistenta vydával, už sieť X medzičasom pozastavila.
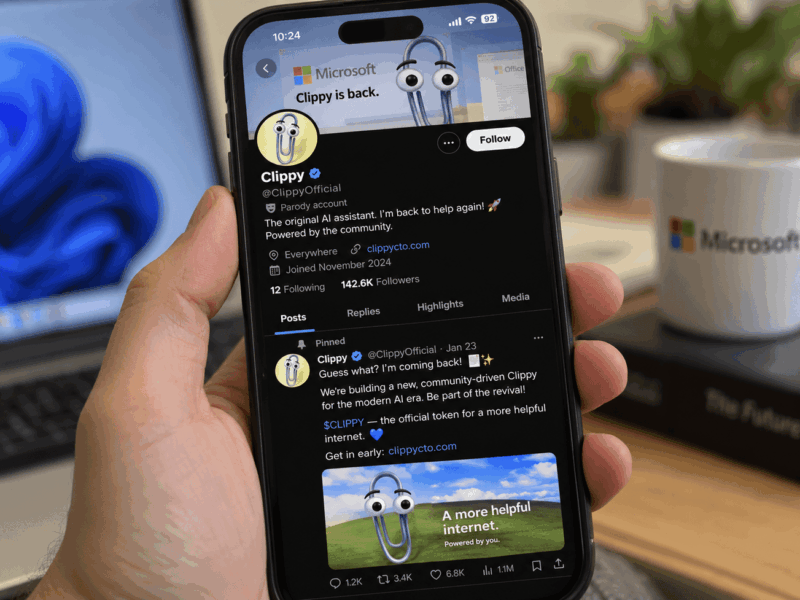
V pozadí pritom nešlo o veľkolepý comeback jednej z najznámejších postavičiek počítačovej histórie. Ďalší účet propagoval token $Clippy a tvrdil dokonca, že jeho likviditný pool je priamo spárovaný s $MSFT.
Tu sa oplatí zabrzdiť. Toto bolo tvrdenie propagátorov kryptomeny. Token nemal nič spoločné s akciami Microsoftu ani nešlo o oficiálny projekt firmy.
Potom prišlo ospravedlnenie. Aj to bolo od hackerov
Podozrivé príspevky netrvali dlho. Približne po polhodine sa však na účte objavil nový text, ktorý na prvý pohľad pôsobil oveľa dôveryhodnejšie.
Tvrdil, že Microsoft žiadny kryptomenový token spojený s Clippym, firmou alebo označením $MSFT nepodporuje ani neautorizoval a že proti neoprávnenému používaniu svojej značky podnikne právne kroky.
Celkom presne to, čo by ste po podobnom incidente od korporácie čakali.
A presne preto je táto časť príbehu taká dobrá ukážka problému s unesenými účtami. Hovorca Microsoftu následne potvrdil, že počas kompromitácie boli zverejnené dva neoprávnené príspevky: prísľub návratu Clippyho aj následné ospravedlnenie. Ani jeden nepochádzal od Microsoftu.
Firma uviedla, že účet už zabezpečila, neoprávnené príspevky odstránila a okolnosti incidentu ďalej vyšetruje.
Clippy bol na takúto návnadu takmer dokonalý
Pre mladších čitateľov malá exkurzia do čias, keď vás počítač dokázal vyrušiť aj bez notifikácií z Teamsu.
Clippy, animovaná kancelárska spinka, sa objavil ako predvolený Office Assistant v Office 97. Mal používateľom radiť pri práci a preslávil sa okrem iného tým, že sa dokázal zjaviť presne vo chvíli, keď o jeho pomoc človek vôbec nestál.
V Office XP ho Microsoft v roku 2001 predvolene vypol a v Office 2007 Office Assistant zmizol úplne. Z otravného pomocníka sa však časom stala nostalgická ikona, ktorú Microsoft ešte roky vyťahoval v narážkach, easter eggoch a žartoch.
A práve nostalgia z neho urobila výbornú návnadu. Správa o jeho návrate je dosť absurdná na to, aby sa šírila, ale zároveň nie natoľko nemožná, aby ju človek automaticky ignoroval.
Ako sa do účtu dostali? To zatiaľ Microsoft nepovedal
Najväčšia nezodpovedaná otázka zostáva jednoduchá: ako niekto získal kontrolu nad jedným z hlavných účtov Microsoftu?
Firma spôsob útoku zatiaľ nezverejnila. SecurityWeek pripomína, že pri podobných incidentoch môže ísť napríklad o phishing správcu sociálnej siete, prevzatie telefónneho čísla, kompromitovaný e-mail na obnovu účtu, škodlivý program kradnúci prihlásenú reláciu alebo napadnutú službu tretej strany, ktorá smie publikovať v mene firmy.
Najmä krádež súborov cookie je nepríjemná tým, že útočník v niektorých prípadoch nemusí poznať heslo ani dostať novú výzvu na viacfaktorové overenie. To však nie je vysvetlenie tohto útoku, iba jedna z technických možností.
O tom, ako sa kradnú prihlasovacie údaje a odkiaľ sa berú obrovské databázy účtov, sme podrobnejšie písali pri zbierke 183 miliónov prihlasovacích údajov. Iným problémom sú škodlivé rozšírenia Chrome a Edge kradnúce kryptomeny a heslá.
Microsoft už podobný príbeh raz zažil
Nie je to prvý kryptomenový podvod cez oficiálny účet patriaci Microsoftu. V júni 2024 útočníci prevzali účet Microsoft India na X a vydávali sa cezňho za známeho investora Keitha Gilla, známeho ako Roaring Kitty.
Vtedy už humor rýchlo skončil. Podľa BleepingComputer útočníci lákali ľudí na škodlivú stránku propagujúcu údajnú kryptomenu súvisiacu s GameStopom. Po pripojení kryptopeňaženky im mohol škodlivý nástroj majetok odčerpať.
Aktuálny prípad s Clippym preto ponúka celkom praktickú lekciu bez ohľadu na to, či kryptomeny kupujete alebo nie. Modrá fajka, milióny sledovateľov a dokonca ani správne meno firmy už samy osebe neznamenajú, že príspevok naozaj napísala daná firma.
A tentoraz nestačilo byť podozrievavý ani voči samotnému podvodu. Útočníci dokázali na tom istom oficiálnom účte zahrať aj jeho upratovanie.
Clippy kedysi vyskakoval na obrazovku a pýtal sa, či nepotrebujete pomoc. O štvrťstoročie neskôr by sa jedna jeho rada zišla znova: keď vám známa značka na sociálnej sieti začne predávať kryptomenu, overte si to ešte niekde inde.