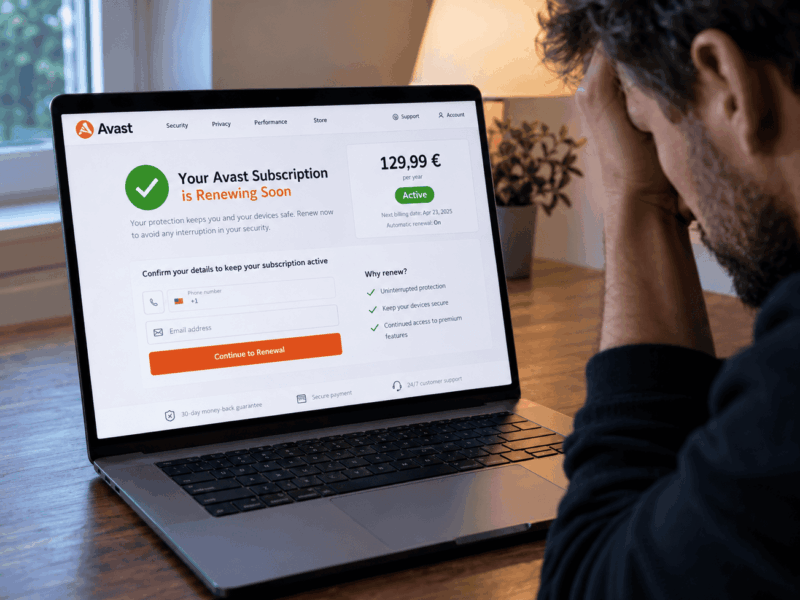

Správa tvrdí, že sa vám automaticky obnovilo predplatné antivírusu za 129,99 eura. Ak ho chcete zrušiť, stačí vraj vyplniť krátky formulár. Práve tam sa však začína problém. Bezpečnostná firma Malwarebytes opísala falošnú stránku vydávajúcu sa za Avast, ktorá si pýtala meno, e-mail a mobilné číslo.
Samotná platba pritom neexistovala a stránka nemala s Avastom nič spoločné. Zaujímavé je aj jej spracovanie. Vyzerala podstatne uhladenejšie než klasické narýchlo zbúchané phishingové weby a Malwarebytes v jej kóde našiel viacero stôp, podľa ktorých bola pravdepodobne vytvorená s pomocou AI.
Nie je to však dôkaz, že umelá inteligencia teraz sama obvoláva obete. Pointa je jednoduchšia: nástroje generatívnej AI môžu výrazne znížiť množstvo práce a technických znalostí potrebných na vytvorenie presvedčivej podvodnej stránky.
Predplatné za 129,99 eura, ktoré nikdy neexistovalo
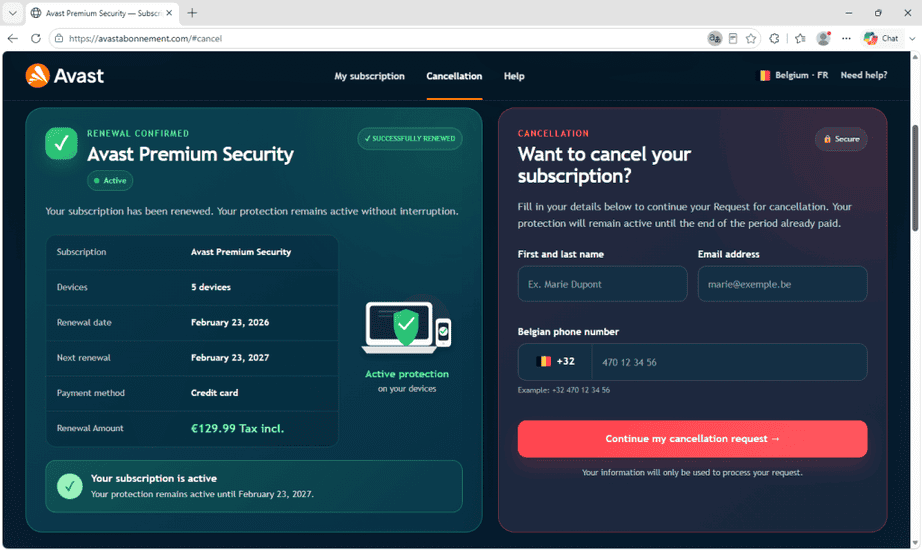
Analyzovaná stránka bola vo francúzštine a cielila na používateľov v Belgicku. Tvrdila, že predplatné Avast Premium Security pre päť zariadení bolo obnovené za 129,99 eura a ďalšia obnova príde nasledujúci február.
Nechýbala zelená fajka, stav Active ani prehľad so sumou, spôsobom platby a dátumami. Presne ten typ detailov, pri ktorých môže človek namiesto kontroly bankového účtu začať premýšľať, kde čo omylom odsúhlasil.
Podľa Malwarebytes však bolo celé predplatné vymyslené. Žiadnych 129,99 eura sa nestrhlo a značka Avastu bola použitá bez jeho súhlasu. Podobne funguje aj podvod s falošnou platbou cez Apple Pay: najprv treba obeť presvedčiť, že jej miznú peniaze, a potom jej ponúknuť „pomoc“.
Formulár nechce kartu. Stačí mu telefónne číslo
Na stránke bol formulár na zrušenie predplatného. Nepýtal heslo ani číslo platobnej karty, ale iba celé meno, e-mailovú adresu a belgické mobilné číslo. Práve to môže pôsobiť nevinne. Veď čo už môže niekto spraviť s telefónnym číslom?
Podľa Malwarebytes je však fungujúce číslo spojené so skutočným menom presne to, čo sa hodí v ďalšej fáze podvodu. Útočník môže zavolať, vydávať sa za zákaznícku podporu a pokračovať v príbehu o neexistujúcej platbe. Obeť potom môže presviedčať napríklad na inštaláciu programu na vzdialený prístup alebo na vykonanie krokov potrebných na údajné „vrátenie peňazí“.
Malwarebytes zároveň upozorňuje, že samotná správa s názvom antivírusu, ktorý skutočne používate, ešte neznamená, že niekto prenikol do počítača alebo vášho účtu. Podvodníci môžu rovnakú správu rozposlať veľkému počtu ľudí a jednoducho počítať s tým, že časť z nich danú značku naozaj používa.
Háčik: táto konkrétna stránka ešte nebola dokončená
Pri septembrovom náleze je dôležitý jeden detail. Malwarebytes pri analýze kódu zistil, že formulár v tom čase údaje nikam neposielal. V kóde dokonca zostali dve poznámky vo francúzštine určené zjavne tomu, kto stránku zadal vytvoriť. Vysvetľovali, že skutočné odosielanie formulára treba ešte pripojiť.
Výskumníci preto predpokladajú, že išlo o nedokončený projekt alebo šablónu pripravenú na ďalšie použitie či predaj. To je podstatný rozdiel: nejde o dôkaz, že tento konkrétny formulár už zbieral údaje obetí.
Z bezpečnostného pohľadu je však zaujímavé práve to, ako ďaleko sa jeho autor dostal. Vizuálne presvedčivá stránka, texty, formulár aj celé rozloženie už boli hotové. Chýbalo prakticky len zapojiť miesto, kam sa odoslané údaje uložia.
V kóde zostali stopy po AI
Malwarebytes usudzuje na použitie AI z viacerých detailov. Spomínané poznámky v kóde pôsobili skôr ako zdvorilé odovzdanie práce zákazníkovi než ako poznámky, ktoré si programátor píše sám pre seba. Kód navyše obsahoval nepoužité štýly z už odstránenej časti stránky, čo naznačuje postupné generovanie bez dôkladného záverečného upratovania.
Podozrivý bol aj samotný obsah. Text bol gramaticky správny a uhladený, ale štyri odseky opisovali výhody predplatného bez toho, aby spomenuli konkrétne vlastnosti Avastu, napríklad firewall, VPN alebo ochranu pred ransomvérom.
To všetko je podľa Malwarebytes konzistentné s kódom vytvoreným pomocou AI, nie však nezvratný dôkaz. Vygenerovaný kód nemá spoľahlivý vodoznak, podľa ktorého by bolo možné jeho pôvod spätne potvrdiť.
Praktický problém je inde. Autor podobnej stránky môže dnes relatívne rýchlo vytvoriť ďalšiu jazykovú verziu alebo vymeniť Avast za úplne inú známu značku. Podvod už nemusí prezradiť kostrbatá angličtina, rozťahané logo ani web pripomínajúci maturitný projekt z roku 2004.
Nie je to prvý falošný Avast
Malwarebytes už vo februári 2026 analyzoval inú podvodnú stránku napodobňujúcu Avast. Francúzsky hovoriacim používateľom zobrazovala vymyslenú platbu 499,99 eura a sľubovala jej vrátenie. Tentoraz už išlo ďalej: pýtala číslo platobnej karty, dátum platnosti aj bezpečnostný kód.
Samotný Avast upozorňoval na rovnaký základ podvodu už v roku 2022. Podvodné e-maily vtedy tvrdili, že sa predplatné obnovilo za 499,99 dolára, a nabádali príjemcu, aby zavolal na uvedené telefónne číslo. Viacerí adresáti pritom podľa Avastu jeho zákazníkmi vôbec neboli.
Pri správe o obnovení najprv skontrolujte jednu vec
Najjednoduchšia obrana je zároveň tá najmenej dramatická: pozrite sa, či vám peniaze skutočne odišli. Ak správa tvrdí, že platba už prebehla, skontrolujte bankovú aplikáciu alebo výpis z karty. Keď tam transakcia nie je, nie je čo rušiť ani vracať.
Predplatné si následne overte priamo v oficiálnej aplikácii alebo na webe služby. Neotvárajte ho cez tlačidlo v podozrivej správe; adresu zadajte samostatne alebo použite aplikáciu, ktorú už máte nainštalovanú. Legitímny používateľský účet ukáže, aký program máte predplatený a kedy má prísť ďalšia platba.
- Ak správa tvrdí, že už bola vykonaná platba, najprv ju overte v banke.
- Na zrušenie predplatného nechoďte cez odkaz z nečakanej správy.
- Buďte podozrievaví, ak „zrušenie“ potrebuje predovšetkým vaše telefónne číslo.
- Ak po vyplnení podobného formulára niekto zavolá, neinštalujte na jeho pokyn softvér na vzdialený prístup.
- Po odovzdaní údajov o karte alebo odoslaní peňazí kontaktujte bezodkladne svoju banku.
Ak ste na pokyn volajúceho už nainštalovali program na vzdialený prístup, Malwarebytes odporúča zariadenie odpojiť od internetu, daný softvér odstrániť a heslá zmeniť z iného dôveryhodného zariadenia.
Staré pravidlo „podvod spoznáte podľa zlej gramatiky“ tak postupne stráca hodnotu. AI dokáže opraviť text, vytvoriť uhladené rozloženie a prispôsobiť stránku inému jazyku. Oveľa užitočnejšie je preto sledovať samotnú situáciu: prišla nečakaná správa o peniazoch, tlačí vás do rýchlej reakcie a posiela vás na miesto, ktoré chce údaje alebo kontakt? Vtedy je lepšie zavrieť stránku a všetko overiť nezávisle.