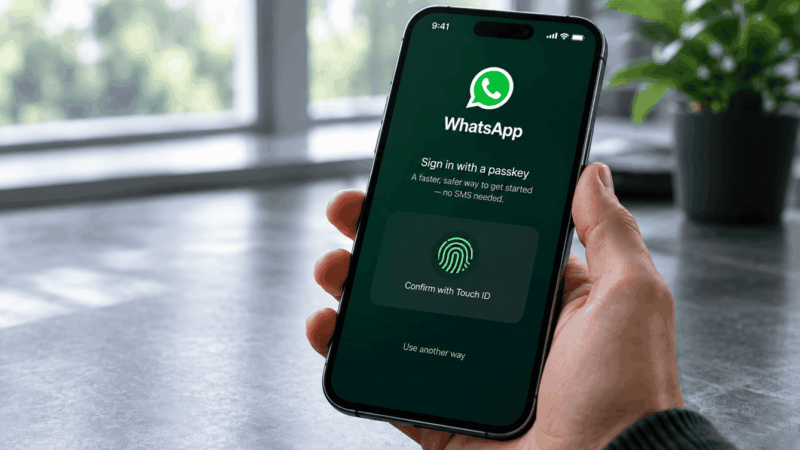

Čakať na overovací kód z SMS už pri WhatsAppe nemusí byť jediná cesta späť do účtu. A nejde ani o malý experiment pre pár nadšencov. WhatsApp oznámil, že prístupový kľúč, teda passkey, má nastavený už viac než miliarda ľudí. Namiesto prepisovania šesťmiestneho kódu sa používateľ môže overiť odtlačkom prsta, tvárou alebo zámkom obrazovky.
Samotné passkeys WhatsApp zavádza od roku 2023, takže novinkou nie je ich existencia. Zaujímavejší je rozsah a technické pozadie, ktoré teraz firma podrobnejšie odkryla. Podľa blogu Android Developers musel WhatsApp vyriešiť nielen kryptografiu, ale aj staré telefóny, rozdielnych správcov hesiel, chýbajúci zámok obrazovky a zariadenia so zastaranými službami Google Play. Pri miliarde používateľov sa totiž aj drobná chyba veľmi rýchlo prestane tváriť ako drobná.
Namiesto SMS sa overíte priamo telefónom
Prístupový kľúč funguje inak než heslo alebo jednorazový kód. Pri jeho vytvorení vznikne dvojica kryptografických kľúčov. Verejnú časť môže poznať služba, súkromná zostáva chránená v zariadení alebo v správcovi prístupových kľúčov. Pri prihlásení potom telefón iba overí, že ste to naozaj vy – napríklad odtlačkom, rozpoznaním tváre, PIN-om alebo vzorom obrazovky.
Výsledkom je podstatne príjemnejšie prihlasovanie. Netreba čakať na SMS, prepínať sa do správ a následne kód prepisovať späť do aplikácie. To je užitočné najmä tam, kde býva doručovanie SMS pomalé alebo nespoľahlivé.
Prístupový kľúč však neprináša iba pohodlie. Je navrhnutý tak, aby odolával klasickému phishingu. Neexistuje žiadne tajomstvo či jednorazový kód, ktorý by človek mohol nevedomky prepísať na podvodnú stránku. Kľúč je navyše kryptograficky viazaný na službu, pre ktorú bol vytvorený. Falošný formulár si ho preto jednoducho nevypýta tak, ako si dnes vie vypýtať heslo alebo SMS kód.
To samozrejme neznamená, že zapnutím passkey sa účet stane nedobytným. WhatsApp naďalej ponecháva viac spôsobov obnovenia a prístupu k účtu. Samotný prístupový kľúč je proti phishingu výrazne odolnejší, no bezpečnosť celého účtu stále závisí aj od ostatných možností obnovenia a od zabezpečenia telefónu.
Android a iPhone už nemusia bojovať o jeden kľúč
Jednou z komplikácií passkeys je prechod medzi zariadeniami a platformami. Štandard WebAuthn pozná prihlasovanie cez iné zariadenie pomocou QR kódu a overenia blízkosti cez Bluetooth. WhatsApp však zistil, že Bluetooth nebol vždy spoľahlivý a používatelia si QR kódy navyše mýlili s bežným prepájaním WhatsApp Web.
Firma preto išla praktickejšou cestou. Jeden účet môže mať viac prístupových kľúčov naraz. Používateľ tak môže mať jeden uložený napríklad v Správcovi hesiel Google na Androide a ďalší v systéme Applu na iPhone. WhatsApp túto možnosť výslovne odporúča ľuďom, ktorí používajú obe platformy.
Ak zostávate v rovnakom ekosystéme, situácia môže byť ešte jednoduchšia. Synchronizované passkeys sa cez správcu prístupových údajov môžu dostať aj do nového zariadenia prihláseného do rovnakého účtu. Pri presune medzi rozdielnymi ekosystémami môže WhatsApp po prihlásení vytvoriť ďalší prístupový kľúč pre nové zariadenie.
WhatsApp musel počítať aj s telefónmi, na ktorých nič nefunguje ideálne
Na papieri vyzerá celé riešenie elegantne. Telefón zobrazí panel, používateľ položí prst na snímač a je vybavené. Realita Androidu však tradične pripomenula, že existujú stovky výrobcov, množstvo verzií systému a ešte viac spôsobov, ako môže zariadenie prekvapiť vývojára.
Tím WhatsAppu narazil na zariadenia bez nastaveného zámku obrazovky, nekompatibilný hardvér, staré služby Google Play, problémy so správcom hesiel aj chyby špecifické pre Android 13 a Android 14. Aplikácia preto musela rozlišovať chyby, z ktorých sa dá zotaviť, a prípady, keď je lepšie používateľa jednoducho vrátiť k tradičnému spôsobu overenia.
To je zároveň dôvod, prečo WhatsApp SMS a ďalšie možnosti prihlásenia úplne nezrušil. Passkey je preferovaná a pohodlnejšia cesta tam, kde funguje, nie brána, ktorá človeka pri prvom technickom probléme zamkne pred vlastným účtom.
Ako si prístupový kľúč vo WhatsAppe zapnúť
Ak chcete skontrolovať, či ho už máte, prípadne vytvoriť nový, otvorte vo WhatsAppe Nastavenia → Účet → Prístupové kľúče. Telefón vás potom prevedie vytvorením kľúča a uloží ho prostredníctvom podporovaného správcu prihlasovacích údajov.
Podmienkou je zabezpečenie zariadenia – typicky PIN, heslo, vzor, odtlačok alebo rozpoznanie tváre. Bez zámku obrazovky nemá telefón čím potvrdiť, že prístupový kľúč používa jeho oprávnený majiteľ.
WhatsApp navyše passkeys nepoužíva iba pri prihlasovaní. Od roku 2025 nimi možno chrániť aj end-to-end šifrované zálohy, takže namiesto samostatného hesla či 64-miestneho šifrovacieho kľúča môže používateľ pri obnove zálohy potvrdiť svoju identitu cez zabezpečenie telefónu.
Z pohľadu používateľa je na celej technológii najlepšie práve to, že o kryptografii nemusí vedieť takmer nič. Ak je všetko nastavené správne, výsledkom je jedno klepnutie alebo pohľad na telefón namiesto čakania na správu a prepisovania kódu. A pri technológii, ktorú už používa viac než miliarda ľudí, je to tentoraz o niečo viac než len pekná ukážka budúcnosti prihlasovania.


