
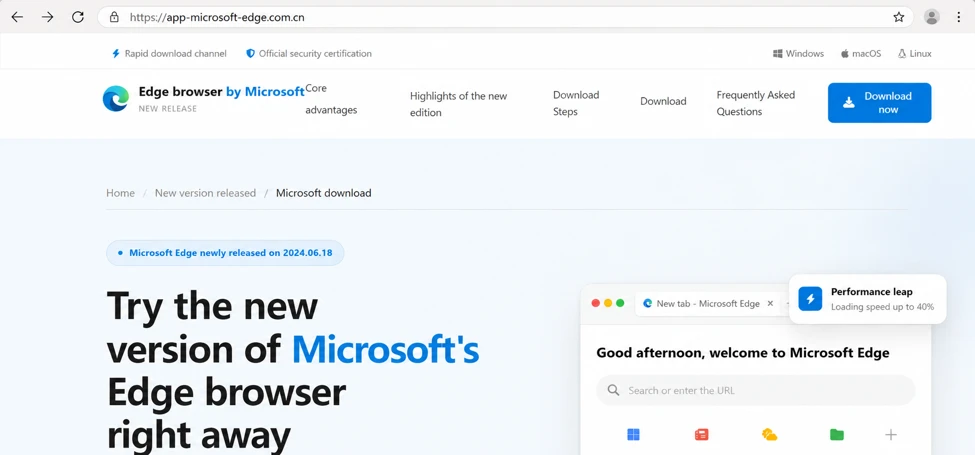
Web vyzerá ako stránka výrobcu, používa jeho logo, farby aj veľké tlačidlo na stiahnutie. Rozdiel si človek môže všimnúť až v adrese – a ak nie, druhý rozdiel príde po spustení súboru. Microsoft podrobne rozobral aktívnu kampaň, ktorá cez falošné stránky známych programov rozdáva škodlivé inštalátory.
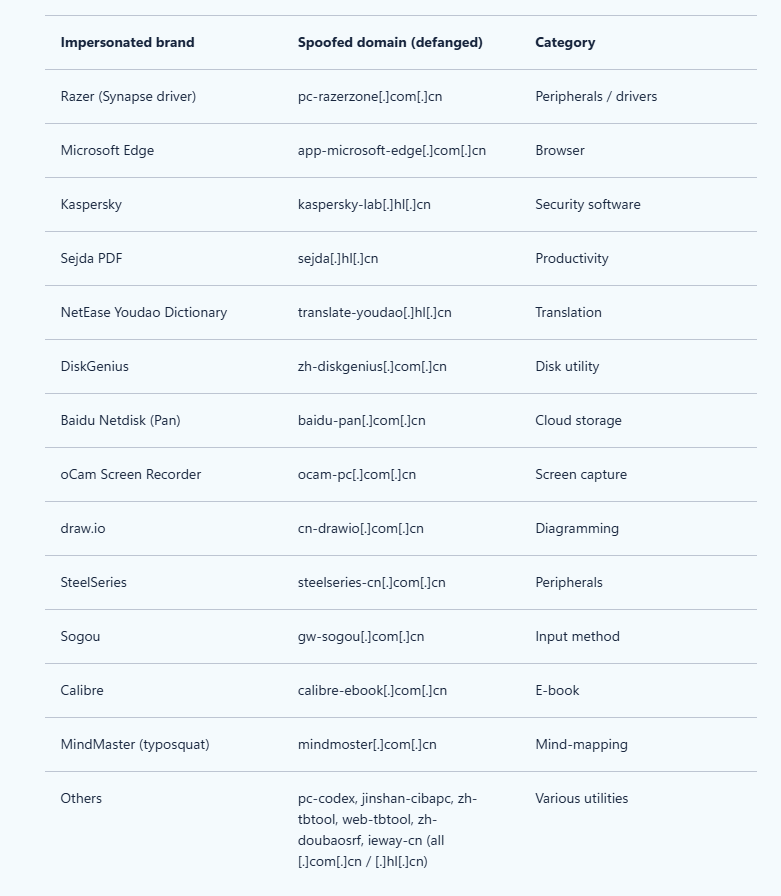
Napodobňované pritom nie sú žiadne obskúrne aplikácie. Microsoft zachytil falošné stránky značiek Razer, Microsoft Edge, Kaspersky, SteelSeries či Calibre, ale aj programov DiskGenius, draw.io, Sejda PDF a ďalších. Názov značky býva priamo v doméne, takže na prvý pohľad nemusí pôsobiť podozrivo.
Kampaň sa podľa Microsoftu zatiaľ sústreďuje najmä na čínske pobočky nadnárodných spoločností a čínsky hovoriacich používateľov. Obete firma zaznamenala v zdravotníctve, výrobe, hernom priemysle, technológiách, logistike, štátnej správe aj školstve.
Technika však nie je na Čínu nijako magicky priviazaná. Falošný web, ktorý vyzerá dôveryhodne, a používateľ ochotný spustiť stiahnutý inštalátor fungujú rovnako dobre prakticky kdekoľvek. A rovnako tak dobre platia princípy ako sa chrániť. A potom je tu ešte jedna vec, vzhľadom na to ako obsiahle sa jej Microsoft venuje, tak pôjde o jednu z úspešnejších kampaní, preto si myslím, že stojí za to, aby ste o nej vedeli.
Rovnaký názov súboru, zakaždým iný obsah
Najzaujímavejší detail sa skrýva už pri sťahovaní. Škodlivý archív môže mať stále rovnaký názov, jeho digitálny odtlačok sa však medzi jednotlivými stiahnutiami mení. Microsoft pri jednej falošnej stránke Razeru zachytil dve obsahovo odlišné kópie rovnako pomenovaného archívu stiahnuté v odstupe približne 69 sekúnd.
To zodpovedá generovaniu balíka na serveri pri jednotlivých požiadavkách. Pre obranu je to nepríjemné: nestačí poznať jeden názov súboru alebo jeden kontrolný súčet a očakávať, že všetky ďalšie kópie budú identické.
Aby bolo maskovanie ešte presvedčivejšie, kampaň používa viacero názvov archívov a doručovacích serverov. Z pohľadu používateľa je preto oveľa dôležitejšie odkiaľ program sťahuje než to, či stiahnutý ZIP vyzerá pomenovaním normálne.
Po dvojkliku sa začne reťaz, ktorú už používateľ nevidí
Samotné otvorenie falošnej stránky počítač podľa popísanej útočnej reťaze ešte nenakazí. Používateľ musí archív stiahnuť, rozbaliť a spustiť pribalený inštalátor. Práve vtedy sa za peknou fasádou začne diať podstatne viac.
Inštalátor vytvorí ďalší spustiteľný súbor v priečinku s náhodným názvom a spustí prvú fázu malvéru. Názvy súborov a priečinkov sa menia, takže pri pohľade do disku nemusí byť na prvý pohľad zrejmé, čo tam vlastne pribudlo.
Microsoft navyše našiel aj variant, ktorý zneužíva legitímny systémový komponent Windows Installer, teda msiexec.exe. Podpísaný program od Microsoftu tu neznamená, že je dôveryhodný aj obsah, ktorý cez neho niekto spúšťa. Útočníci iba využívajú legitímnu súčasť Windowsu ako prostredníka.
Takto bolo podľa telemetrie vytvorených viac než dvadsať rôzne pomenovaných škodlivých súborov.
Malvér sa dokonca prezliekol za ovládač Philipsu
Jeden z ďalších škodlivých súborov mal vo svojich vlastnostiach uvedenú spoločnosť Speech Processing Solutions GmbH a vydával sa za konfiguračný program ovládača Philips Speech Driver.
Maska však mala malú trhlinu. V údajoch o produkte zostal nevyplnený text z vývojárskej šablóny: položka ProductName obsahovala obyčajné „TODO“. Pekný detail, ktorý pripomína, že aj škodlivý softvér má občas svoje „dorobíme pred vydaním“ momenty.
Vážnejšia časť prichádza potom. Malvér si vytvára naplánované úlohy, ktorých názvy majú pripomínať bežnú údržbu alebo firemné nástroje. Viaceré z nich sa na napadnutých zariadeniach striedajú a spúšťajú škodlivý kód približne každých 60 sekúnd.
Najprv oslabí Defender, potom ide po Windows Update
Keď sa malvér v počítači usadí, začne si pripravovať pohodlnejšie podmienky. Pridáva rozsiahle výnimky do Microsoft Defendera, aby sa jeho súbory ľahšie vyhli kontrole.
Potom maže tieňové kópie systému, ktoré môžu pomôcť pri obnove, a zásah do aktualizácií ide ešte ďalej. Microsoft zaznamenal zastavovanie a vypínanie služieb Windows Update, zásahy do ich systémových knižníc, mazanie priečinka SoftwareDistribution aj vytvorenie politiky zakazujúcej automatické aktualizácie.
Inými slovami: nejde iba o malvér, ktorý sa chce schovať. Aktívne sa snaží zariadiť, aby sa napadnutý počítač ťažšie čistil, horšie obnovoval a prestal dostávať časť ochranných aktualizácií.
Na privilegované operácie si pomáha krátkodobou naplánovanou úlohou spustenou pod systémovým účtom SYSTEM. Úlohu vytvorí, vykoná cez ňu potrebnú zmenu a následne ju zmaže. Pomocník tak po sebe nezostane visieť v Plánovači úloh naveky.
Útok nemusí zostať iba pri jednom automatickom programe
Ďalšie fázy komunikujú s infraštruktúrou útočníkov cez viacero neštandardných sieťových portov a časť obsahu sťahujú z cloudového úložiska Alibaba Cloud OSS.
V niektorých napadnutých prostrediach Microsoft zaznamenal aj takzvanú hands-on-keyboard aktivitu. Znamená to, že po automatickej infekcii už s napadnutými systémami pracoval priamo človek. Firma zachytila aj pokusy o presun na ďalšie zariadenia cez SMB.
Microsoft hodnotí so strednou mierou istoty, že aktivita zodpovedá už skôr verejne opisovanej kampani Silver Fox, známej aj ako Yinhu. Zároveň však výslovne uvádza, že ju nepripísal žiadnemu štátnemu aktérovi.
Čo má urobiť bežný používateľ
Najdôležitejšia obrana je zároveň tá najmenej exotická: programy sťahujte z oficiálneho webu výrobcu alebo dôveryhodného obchodu. Názov Razer, Kaspersky či Microsoft v adrese ešte neznamená, že doména patrí tejto spoločnosti.
Pri stránke otvorenej z výsledkov vyhľadávania sa preto oplatí skontrolovať celú doménu, nie iba logo a názov stránky. Falošný web môže vizuálne kopírovať originál tak dobre, že grafika vám nepomôže.
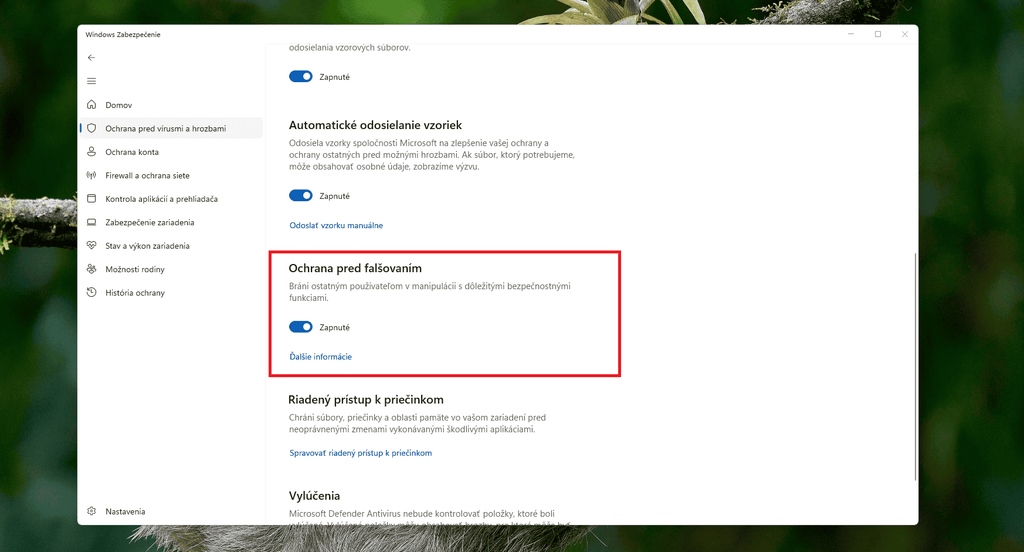
Microsoft pri tejto kampani odporúča používať SmartScreen, sieťovú ochranu a Ochranu pred falšovaním – Tamper Protection. Tá pomáha zabrániť malvéru meniť chránené nastavenia Defendera. Ochrana samotných antivírusových výnimiek však závisí aj od konfigurácie zariadenia, takže zapnutý prepínač netreba chápať ako univerzálnu poistku proti celej útočnej reťazi.
Ak ste podozrivý inštalátor už spustili, nestačí ho iba zmazať
Ak ste falošnú stránku iba otvorili a nič nestiahli ani nespustili, popísaná infekčná reťaz sa tým sama nespustila. Iná situácia je, ak ste archív stiahli, rozbalili a inštalátor otvorili.
V takom prípade nie je rozumné uspokojiť sa s vymazaním pôvodného ZIP súboru. Malvér po spustení vytvára ďalšie súbory, naplánované úlohy a zasahuje do bezpečnostných nastavení systému.
Začať môžete úplnou kontrolou cez Zabezpečenie Windows. K dispozícii je aj Microsoft Safety Scanner, ktorý sa spúšťa samostatne, a Nástroj na odstránenie škodlivého softvéru zabudovaný vo Windowse.
Ak sa po podozrivej inštalácii začal Windows Update správať nezvyčajne, Defender hlási zmenené nastavenia alebo sa objavili ďalšie príznaky kompromitácie, berte to vážnejšie než bežné spomalenie počítača. Pri tomto type útoku sa malvér cielene snaží poškodiť práve mechanizmy, ktoré by ho mali odhaliť alebo pomôcť systém obnoviť.
A ak chcete vedieť, čo vlastne podobný škodlivý program robí po spustení, máme aj samostatný prehľad toho, podľa čoho spoznáte trójskeho koňa a čo robiť, keď ho otvoríte.