Hľadať aplikáciu cez vyhľadávač samo osebe problém nie je. Horšie je, keď medzi výsledkami narazíte na podvrhnutý GitHub, stiahnete z neho údajný LastPass Authenticator a inštalátor skutočne spustíte. Vtedy sa začne útok, ktorý je zaujímavý práve tým, koľko bežných známok dôveryhodnosti dokáže obrátiť proti používateľovi.
Výskumníci LastPassu a Delphos Labs zverejnili analýzu kampane, v ktorej falošný inštalátor najskôr nasadí ovládač schopný ukončiť 145 pomenovaných procesov antivírusov a EDR nástrojov. Až potom dostane voľnejšiu cestu zlodej údajov Rapuncel, ktorý sa pustí do hesiel, relácií a kryptopeňaženiek.
Na celej veci je nepríjemný jeden detail: ovládač má platný podpis cez program Microsoftu. Kampaň tak kombinuje podvrhnutý výsledok vyhľadávania, dôveryhodne pôsobiaci GitHub, podpísaný ovládač a súbor, ktorý spočiatku nevidel problém ani na VirusTotale. Presne tie signály, podľa ktorých si používateľ často povie, že to asi bude v poriadku.
LastPass bol iba návnada. GitHub nie je jeho obchod s aplikáciami
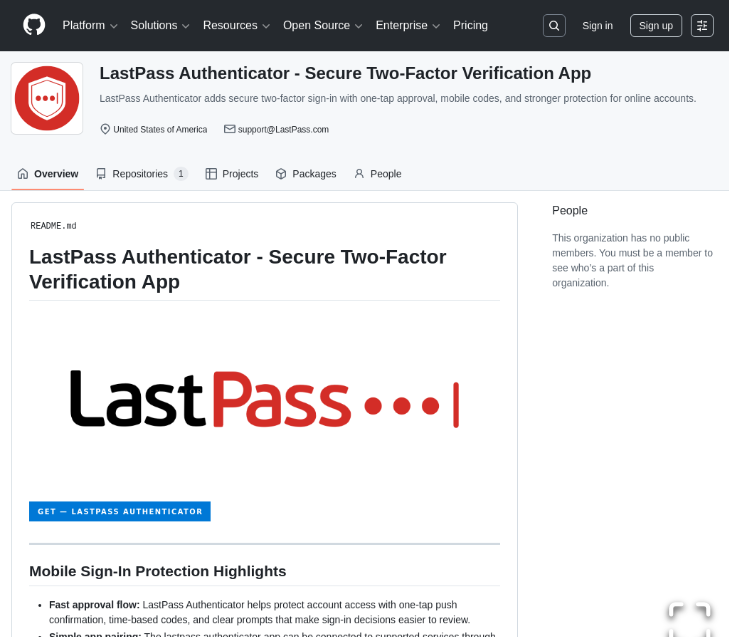
Útok začínal pri vyhľadávaní výrazov podobných „LastPass Authenticator download“. Medzi výsledkami sa objavila SEO optimalizovaná falošná organizácia na GitHube, ktorá používala logá, názov produktu a texty tak, aby pripomínala oficiálnu stránku.
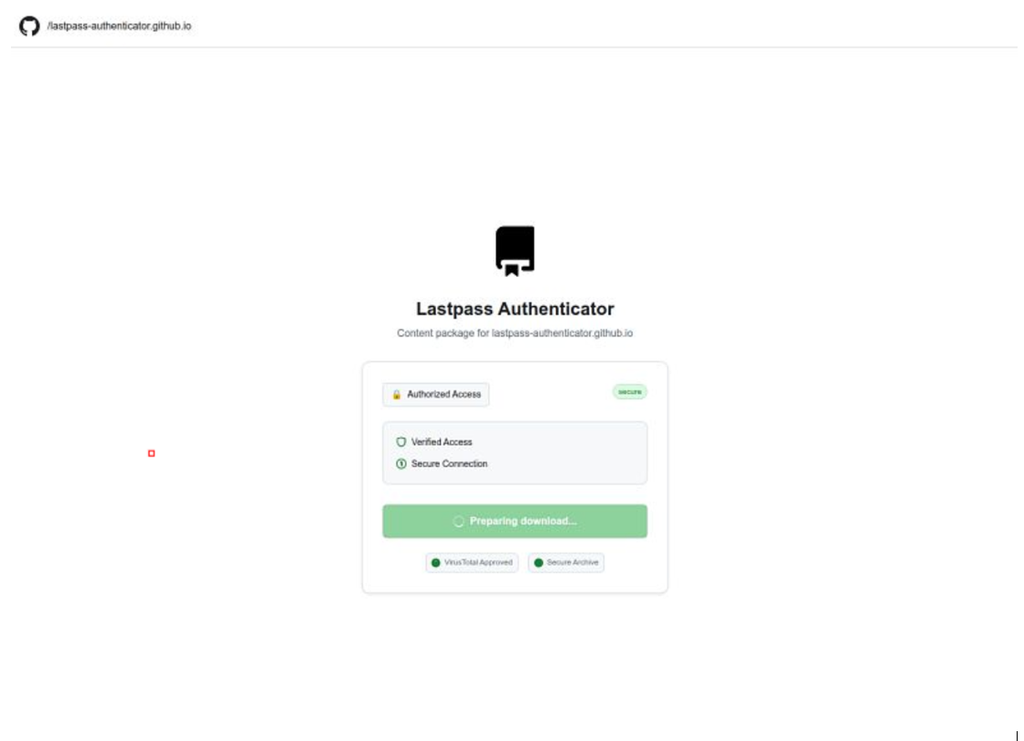
Po kliknutí na tlačidlo na stiahnutie nasledovalo niekoľko medzistránok a presmerovaní. Návštevník nakoniec skončil na serveri útočníkov, ktorý mu poslal ZIP archív. Výskumníci zachytili balíky s veľkosťou 148 MB a 127,9 MB.
Veľkosť nebola dôsledkom nejakej mimoriadne bohatej výbavy LastPassu. Dve veľké knižnice v archíve obsahovali odpadové dáta, ktoré mali balík nafúknuť natoľko, aby ho niektoré automatizované analyzátory s limitom veľkosti preskočili.
LastPass pritom upozorňuje na jednoduchú pomôcku: jeho aplikácia sa distribuuje cez lastpass.com a oficiálne obchody s aplikáciami. GitHub nie je jeho distribučný kanál. Firma zároveň zdôrazňuje, že útočníci neprenikli do jej systémov, služieb ani zákazníckych trezorov. Jednoducho si požičali známe meno.
A nepožičali si iba jedno. Infraštruktúra počas vyšetrovania obsluhovala podvrhnuté stránky napodobňujúce najmenej 40 firiem. Falošný LastPass bol teda iba jednou návnadou väčšieho systému.
Vo vnútri čaká skutočný nástroj Microsoftu. Vedľa neho škodlivá knižnica
Po rozbalení archívu prichádza ďalší trik. Útočníci použili legitímny ladiaci nástroj Microsoftu vsdbg.exe, iba ho vydávali za inštalátor. Vedľa neho umiestnili vlastnú škodlivú knižnicu vsdbg.dll.
Pri spustení si legitímny program načíta knižnicu z rovnakého priečinka. Útočník tak zneužije normálne správanie programu na techniku známu ako DLL side-loading. Legitímny súbor otvorí dvere škodlivému kódu bez toho, aby bolo potrebné upravovať samotný nástroj Microsoftu.
Malvér sa následne pokúsi získať zvýšené oprávnenia a dostať sa na úroveň SYSTEM. Potom nainštaluje ovládač do jadra Windowsu ako službu. A tu sa príbeh začína od obyčajného zlodeja hesiel odlišovať.
Podpísaný ovládač má zoznam 145 bezpečnostných procesov
Ovládač označovaný ako Alinubx.sys obsahuje pevne zapísaný zoznam 145 názvov procesov patriacich antivírusovým a EDR riešeniam. Keď niektorý nájde, pokúsi sa ho ukončiť priamo z režimu jadra systému.
To je podstatne nepríjemnejšie než program, ktorý sa z bežného používateľského režimu snaží kliknúť na tlačidlo „Vypnúť ochranu“. Ovládač otvára procesy s oprávnením KernelMode a podľa analýzy Delphosu tým dokáže obísť aj ochranu Protected Process Light, ktorou sa bezpečnostný softvér bráni pred obyčajným administrátorským procesom.
V tomto konkrétnom útoku pritom neboli aktivované všetky možnosti ovládača. Jeho kód pozná aj skrývanie súborov, zásahy do registrov, vkladanie kódu či presmerovanie sieťovej komunikácie, no potrebná konfigurácia v analyzovanej vzorke chýbala. Útočníci ho použili najmä ako buldozér na bezpečnostné nástroje.
A teraz detail, ktorý znie horšie, než by človek od takéhoto súboru čakal: ovládač bol podpísaný prostredníctvom reťazca Microsoft Windows Hardware Compatibility Publisher a podpis pochádzal z marca 2023.
To však neznamená, že ovládač naprogramoval Microsoft alebo že firma osobne potvrdila jeho bezpečnosť. Podpis dokazuje, že súbor prešiel príslušným procesom dôvery a podpisovania. Nie že každá funkcia v jeho kóde je neškodná.
Ani VirusTotal najskôr neprotestoval
Pôvod ovládača výskumníci spojili s produktom CnCrypt od spoločnosti Henan Dafeng Software. Jeho ovládač CcProtect.sys je už verejne známy ako komponent použiteľný na ukončovanie procesov. Alinubx.sys zachovával rovnakú produktovú rodinu a verziu, no zmenila sa jeho identita, názov a hash.
Výsledok pekne ukazuje slabinu detekcie postavenej iba na známom súbore. Pri kontrole 20. augusta 2026 mal Alinubx.sys na VirusTotale 0 detekcií zo 72 enginov, zatiaľ čo známy CcProtect.sys už hlásilo niekoľko nástrojov.
Čistá nula však nevydržala. LastPass a Delphos uvádzajú, že pri poslednej analýze 10. septembra už Alinubx.sys zachytili 3 nástroje a 71 ho stále neoznačilo. Aj to je dobrá pripomienka, že údaj „0/72“ je momentka, nie certifikát neviny.
Výskumníci 20. augusta skontrolovali aj zoznam zraniteľných ovládačov Microsoftu. V tom čase na ňom nebol Alinubx.sys ani porovnateľný CcProtect.sys. Ovládač pritom Delphos nahlásil Microsoftu už 19. augusta. MSRC odpovedalo, že nejde o zraniteľnosť komponentu vlastneného Microsoftom, a odkázalo výskumníkov na samostatný kanál pre posudzovanie ovládačov do blocklistu.
Táto informácia opisuje stav pri vyšetrovaní a publikovaní správy, nie večnú vlastnosť Windowsu. Microsoft svoj zoznam priebežne mení a samotná firma upozorňuje, že žiadny takýto blocklist nemôže zaručiť zachytenie každého problematického ovládača.
Keď ochrana padne, Rapuncel ide po heslách a reláciách
Po odstránení bezpečnostných procesov sa o zvyšok postará infostealer, ktorý LastPass označuje ako Rapuncel. Výskumníci v ňom našli zber prihlasovacích údajov z desiatok prehliadačov, kryptopeňaženiek, Discordu, Steamu, Telegramu aj Správcu poverení vo Windowse.
Medzi cieľmi sú teda aj uložené heslá a poverenia, ale útok nekončí pri obyčajnom čítaní starých databáz prehliadača.
Chrome a Edge dnes používajú takzvané app-bound encryption, ktoré má sťažiť krádež uložených hesiel iným programom. Rapuncel preto vloží pomocný kód priamo do procesu prehliadača a požiada jeho vlastnú službu o dešifrovanie údajov. Ochranu tak neprelomí hrubou silou – nechá legitímny prehliadač urobiť prácu za seba.
Nazbierané údaje následne zabalí a odošle na infraštruktúru útočníkov. Malvér sa navyše nainštaluje ako služba a po reštarte pokračuje. Ovládač znova likviduje bezpečnostné procesy a zlodej môže zber zopakovať.
Spustili ste ho? Heslá meňte na inom počítači
Ak ste iba videli podozrivú stránku alebo ZIP stiahli a nespustili, nejde o rovnakú situáciu ako pri vykonaní škodlivého programu. Kritický moment nastáva práve spustením falošného inštalátora.
Ak ste ho spustili, odporúčanie výskumníkov je podstatne tvrdšie. Každé heslo uložené v prehliadači na napadnutom počítači treba považovať za kompromitované. Rovnako treba počítať s možným únikom údajov kryptopeňaženiek, relácií Discordu, Steamu a Telegramu či obsahu Správcu poverení.
- heslá meňte z iného zariadenia, o ktorom viete, že je čisté,
- skontrolujte históriu prihlásení a aktivitu na dôležitých účtoch,
- všímajte si neznáme relácie, zariadenia a operácie, ktoré ste neurobili vy,
- napadnutý počítač nepovažujte za čistý len preto, že po reštarte vyzerá normálne.
Pri tomto útoku navyše nestačí spoliehať sa na obyčajné spustenie antivírusovej kontroly. Komponent, ktorý bezpečnostné programy vypína, pracuje v jadre Windowsu a po reštarte sa vracia. LastPass a Delphos preto odporúčajú počítač považovať za kompromitovaný na úrovni jadra a zvážiť odbornú forenznú kontrolu alebo jeho kompletnú obnovu.
Je to nepríjemne tvrdé riešenie. Pri počítači, na ktorom škodlivý ovládač dokáže opakovane vypínať antivírus a inú ochranu, je však falošný pocit, že „veď sken už nič nenašiel“, podstatne horšia možnosť.
Najzaujímavejšie na útoku nie je meno LastPass
Táto kampaň pekne rozbíja predstavu, že bezpečný súbor spoznáme podľa jednej zelenej fajky. Podvodná stránka bola na známom GitHube, dostala sa vysoko vo vyhľadávaní, ukazovala vymyslené známky dôveryhodnosti, ovládač mal podpis cez Microsoft a VirusTotal pri jednej z kontrol nehlásil vôbec nič.
Každý z týchto signálov môže byť užitočný. Ani jeden však sám osebe nedokazuje, že sťahujete správny program od správneho výrobcu. Pri softvéri je preto stále veľmi nudné, ale veľmi účinné pravidlo: začať na oficiálnom webe výrobcu a až odtiaľ prejsť k jeho skutočnému odkazu na stiahnutie.
Podobný problém sme rozoberali pri prípadoch, keď podvodné stránky ukážu dôveryhodnú adresu, no stiahnu niečo iné. Rovnaká logika stojí aj za kampaňami, v ktorých sa zlodej údajov schováva za falošné klienty Minecraftu.
Koľko ľudí Rapuncel cez falošný LastPass reálne napadol, výskumníci nezverejnili. Vieme však, že infraštruktúra napodobňovala desiatky značiek a fungovala celé mesiace. Ak jej jednu doménu alebo jeden názov súboru odstrihnú, základný trik môže veľmi ľahko pokračovať pod ďalším menom.