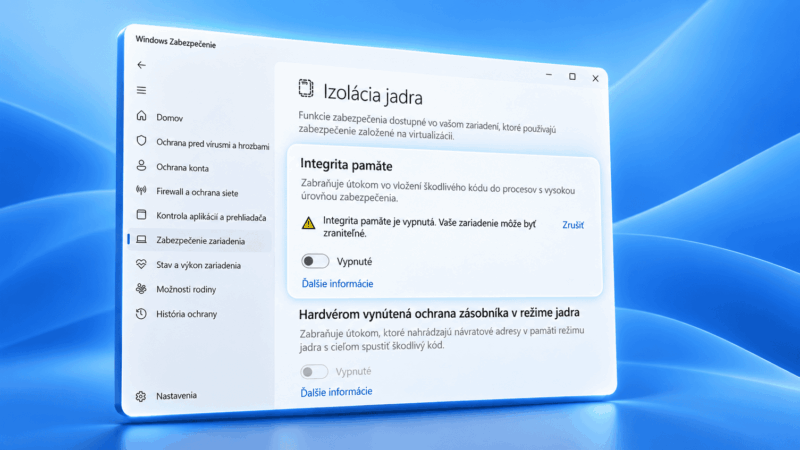

Windows si od októbra začne na ďalších počítačoch sám zapínať jednu z dôležitejších ochrán jadra systému. Microsoft oznámil rozšírenie funkcie Memory Integrity, ktorú budú na vhodných zariadeniach aktivovať bežné aktualizácie cez Windows Update.
Samotná ochrana pritom nie je nová. Na kompatibilných čistých inštaláciách Windows 11 sa už zapína automaticky a štandardom je aj na zariadeniach typu Secured-core PC. Novinkou je, že Microsoft ju začne dodatočne zapínať aj na ďalších existujúcich počítačoch, na ktorých doteraz aktívna nebola.
Pre väčšinu ľudí by sa nemalo zmeniť nič viditeľné. Windows si pred zásahom preverí hardvér, ovládače, kompatibilitu aj možné problémy s výkonom. Najväčšiu šancu všimnúť si novinku tak paradoxne budú mať používatelia staršieho príslušenstva, ktorého ovládač sa s prísnejšou kontrolou jadra nekamaráti.
Nová nie je ochrana, ale spôsob, akým sa zapne
Memory Integrity, v dokumentácii označovaná aj ako HVCI – Hypervisor-protected Code Integrity, patrí k zabezpečeniu založenému na virtualizácii, teda VBS.
Zjednodušene povedané, Windows pomocou hardvérovej virtualizácie vytvorí oddelené prostredie, v ktorom kontroluje kód smerujúci do jadra systému. Práve jadro má v operačnom systéme mimoriadne vysoké oprávnenia, takže škodlivý alebo zneužiteľný ovládač zariadenia je pre útočníka oveľa zaujímavejší než bežná aplikácia.
Memory Integrity preto kontroluje, čo sa môže v režime jadra spustiť, a bráni tomu, aby si útočník jednoducho prepísal kritické časti systémovej pamäte. Microsoft to opisuje ako spôsob, ako povoliť iba dôveryhodný kernelový kód a ovládače.
Doteraz už Windows túto ochranu na vybraných nových a kompatibilných inštaláciách zapínal automaticky. Od októbra 2026 však začne rovnaký princíp prostredníctvom Windows Update rozširovať na ďalšie zariadenia, ktoré kontrolou pripravenosti prejdú.
Windows si najprv preverí, či tým počítač nerozbije
Microsoft našťastie neplánuje prepnúť jeden vypínač na všetkých počítačoch naraz a potom sledovať, čo prestane fungovať. Windows pred zapnutím posudzuje schopnosti hardvéru, kompatibilitu ovládačov, výkonové hľadisko, požiadavky Windows 11 aj ďalšie bezpečnostné vlastnosti zariadenia.
Nasadzovanie bude navyše postupné. To znamená, že ani dva podobné počítače nemusia Memory Integrity dostať v rovnaký deň.
Na niektorých zariadeniach môže aktualizácia spolu s Memory Integrity zapnúť aj samotné Virtualization-based Security, ak ešte nie je aktívne. Microsoft však výslovne hovorí iba o niektorých zariadeniach, nie o automatickom zapnutí VBS všade.
Dôležitá je ešte jedna poistka: ak ste Memory Integrity v minulosti zámerne vypli, októbrová vlna vám ju nemá svojvoľne zapnúť späť. Windows bude rešpektovať existujúce rozhodnutia používateľov, správcov aj firemné politiky.
Najväčší háčik sú staršie ovládače
Prísnejšia kontrola jadra má jednu vlastnosť, ktorú bezpečnostná funkcia jednoducho neoklame: starý ovládač napísaný spôsobom, ktorý HVCI nepovoľuje, sa nemusí načítať.
Výsledkom môže byť nefunkčné staršie príslušenstvo alebo aplikácia závislá od vlastného kernelového ovládača. Microsoft upozorňuje, že pri nekompatibilite môže softvér alebo zariadenie prestať fungovať a v zriedkavých prípadoch môžu vzniknúť aj vážnejšie problémy so spustením systému.
Ak Windows zahlási, že ovládač pre Memory Integrity nie je kompatibilný, prvým riešením by nemalo byť vypnutie ochrany. Najskôr skúste nájsť novší ovládač cez Windows Update alebo priamo u výrobcu zariadenia. Ak aktualizácia neexistuje, ďalšou možnosťou je odstrániť zariadenie alebo aplikáciu, ktorá problematický ovládač používa.
Až poslednou možnosťou je Memory Integrity vypnúť. Fungovať to môže, ale počítač tým vedome pripravíte o časť ochrany jadra.
Ako zistiť, či ju už máte zapnutú
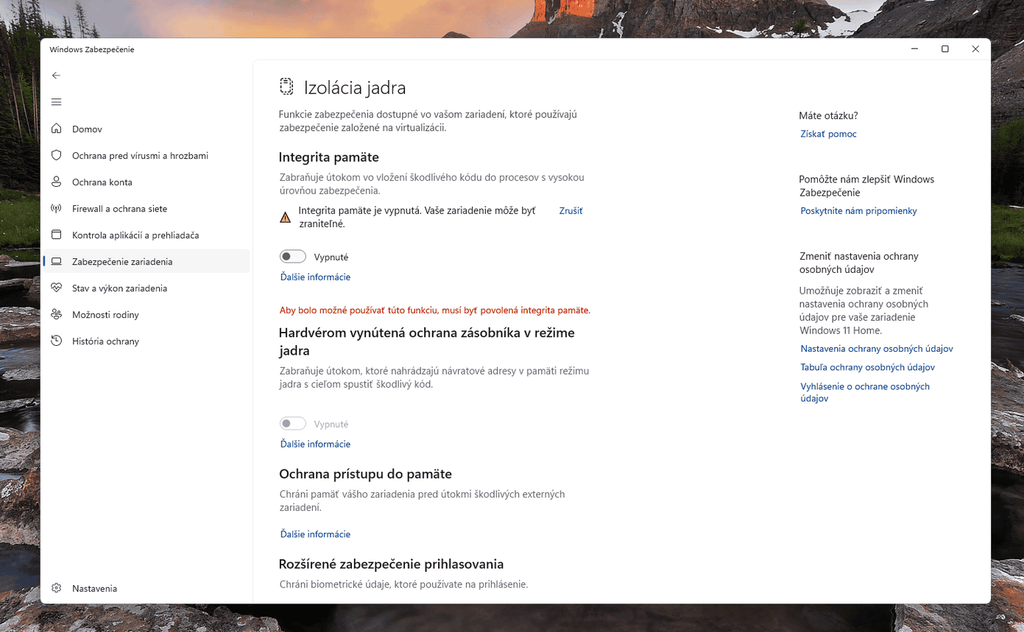
Čakať na október nemusíte. Stav ochrany si môžete pozrieť priamo vo Windows Security.
- Otvorte Zabezpečenie Windows.
- Prejdite na Zabezpečenie zariadenia.
- Otvorte Podrobnosti izolácie jadra.
- Skontrolujte prepínač Integrita pamäte.
Ak je prepínač zapnutý, októbrová zmena pre vás v tomto smere prakticky nič nemení. Ak je vypnutý a zariadenie spĺňa podmienky, môže ho neskôr aktivovať Windows Update. A ak ste ho vypli sami, Microsoft tvrdí, že toto rozhodnutie zostane zachované.
Ak chcete bezpečnostné nastavenia Windowsu prejsť podrobnejšie, máme aj samostatný návod na ďalšie ochrany dostupné vo Windows Security.
Október áno, 13. október zatiaľ nie je potvrdený
Microsoft uvádza iba to, že postupné nasadzovanie začne v októbri 2026. Konkrétny deň zatiaľ nezverejnil.
Nemecký portál WinFuture ako pravdepodobný termín spomína 13. október, teda pravidelný októbrový Patch Tuesday. Je to logický kandidát, keďže Microsoft ochranu distribuuje prostredníctvom kvalitných aktualizácií Windowsu, stále však ide iba o odhad.
Microsoft zároveň Memory Integrity označuje za základ, na ktorom môžu stáť ďalšie bezpečnostné technológie vrátane aktualizácií typu hotpatch. Pre bežného používateľa je však podstatnejšia jednoduchšia vec: ak jeho počítač kontrolou prejde, silnejšia ochrana jadra sa môže zapnúť bez toho, aby o HVCI, VBS alebo izolácii jadra musel niekedy počuť.